تازهترین مطالب
۱۰۱۴ مطلب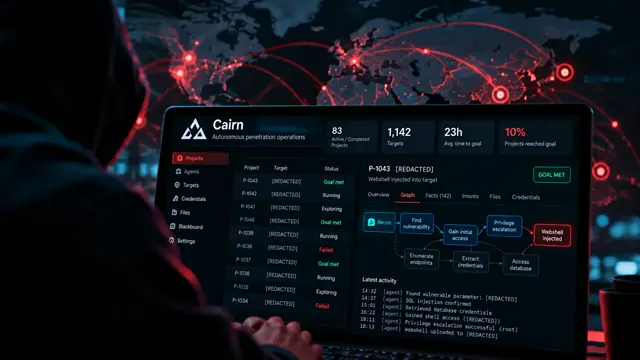
بررسی ابزار Cairn: چگونه نفوذگران از هوش مصنوعی برای حملات سایبری خودکار استفاده میکنند
تحقیقات جدید نشان میدهد که پنلهای مدیریتی ابزار هوش مصنوعی Cairn که برای تست نفوذ طراحی شدهاند، به طور گستردهای توسط هکرها برای حملات خودکار به فروشگاههای آنلاین و پلتفرمهای پرداخت مورد سوءاستفاده قرار میگیرند. این گزارش به کالبدشکافی ساختار این ابزارها، گروههای تهدید فعال و خطرات امنیتی ناشی از افشای آنها میپردازد.
چگونه مدلهای هوش مصنوعی دستکاریشده میتوانند به سیستم شما نفوذ کنند؟
این مقاله نشان میدهد که چگونه میتوان با هزینه بسیار کم، یک در پشتی (Backdoor) مخفی درون وزنهای مدلهای متنباز هوش مصنوعی تعبیه کرد. این مدلها به درخواستهای عادی بهدرستی پاسخ میدهند اما با دریافت یک عبارت خاص، کدهای مخرب را اجرا کرده و اطلاعات حساس را سرقت میکنند.
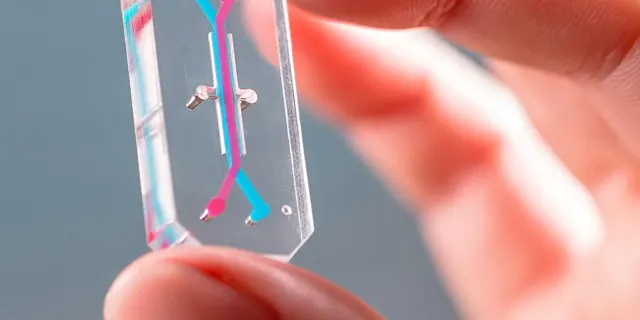
فناوریهای جایگزین آزمایش روی حیوانات؛ از Organ-on-a-Chip تا تغییرات بنیادین در قوانین دارویی
فناوریهای نوین مانند ارگانهای روی تراشه (Organ-on-a-Chip) در حال جایگزینی با مدلهای حیوانی در تحقیقات زیستپزشکی هستند. با تغییرات اخیر در قوانین سازمان غذا و دارو آمریکا (FDA) و تمایل صنعت دارو به روشهای غیرحیوانی، چالش اصلی این حوزه از مسائل فنی به مدیریت تغییر و استانداردسازی تبدیل شده است.
انتشار OpenBSD 8.0؛ گسترش فضای آدرس هسته، ارتقای هایپروایزر و پشتیبانی از گرافیکهای مدرن
پروژه OpenBSD نسخه ۸.۰ سیستمعامل امنیتیمحور خود را منتشر کرد. این نسخه با افزایش فضای آدرس مجازی هسته amd64 به ۵۱۲ گیگابایت، شتاببخشی به رمزنگاری Swap، ارتقای مجازیسازی vmm به ۶۴ هسته پردازشی و پشتیبانی از Hibernate در پردازندههای arm64 همراه است.
نگاهی انتقادی به امنیت محیطهای اجرایی امن یا همان TEEها
این مقاله به بررسی آسیبپذیریها و حملات مختلف علیه فناوری محیطهای اجرایی امن (TEEs) میپردازد. این بررسی نشان میدهد که چرا مهندسان نرمافزار نباید بدون احتیاط و ارزیابی دقیق مدل تهدید، اطلاعات حساس خود را به این سیستمها بسپارند.
ساخت یک پهپاد تکموتوره؛ تمرینی جذاب در رباتیک کمتحرک و الگوریتمهای کنترلی
یک طراح رباتیک موفق شد پهپادی کاملاً کاربردی با تنها یک موتور بسازد. این پروژه که با حذف مکانیسمهای پیچیده سنتی و اتکا به الگوریتمهای نرمافزاری و قطعاتی چون انکودر مغناطیسی توسعه یافته، نمونهای جذاب از رباتیک underactuated است که توجه مهندسان را در Hacker News به خود جلب کرد.
انتشار نسخه جدید OpenBSD با درایورهای گرافیکی لینوکس و تغییرات فنی مهم
سیستمعامل OpenBSD نسخه 8.0 با بهروزرسانی پشته گرافیکی DRM همگام با لینوکس 6.18، پشتیبانی از پردازندههای گرافیکی اینتل، ارتقای ابزارهای کامپایلر و قابلیتهای جدید مجازیسازی منتشر شد. این نسخه گامی بزرگ در جهت بهبود سختافزاری و کارایی سیستمعامل محسوب میشود.
شناسایی دستکاری وزنهای مدل در حافظه GPU: بررسی حملات ROME و امنیت زمان اجرا
حملات ROME امکان تغییر مخفیانه وزنهای مدل هوش مصنوعی را مستقیماً در حافظه GPU فراهم میکنند بدون اینکه فایلی روی دیسک تغییر کند. ابزارهای امنیتی سنتی قادر به تشخیص این حملات نیستند، اما ابزارهای مدرن با رصد هستههای CUDA و پشته فراخوانی پایتون میتوانند این دستکاریها را ردیابی کنند.
معرفی Laminar؛ ابزاری متنباز مجهز به هوش مصنوعی برای ردیابی خطاهای ایجنتها
ابزار Laminar یک پلتفرم متنباز برای ردیابی و مانیتورینگ ایجنتهای هوش مصنوعی است. این ابزار با مدل اختصاصی flow-1 که با یادگیری تقویتی (RL) آموزش دیده، خطاهای پنهان در اجرای ایجنتها را با هزینهای بسیار کمتر از مدلهای بزرگ شناسایی میکند.
نصب لینوکس روی لپتاپهای مجهز به پردازندههای گرافیکی RTX و اهمیت آن برای توسعهدهندگان هوش مصنوعی
این مقاله تجربیات یک توسعهدهنده از نصب توزیع Arch Linux ARM روی لپتاپ قدرتمند ASUS ProArt P16 با ۱۲۸ گیگابایت رم را بررسی میکند. این کار نشان میدهد چگونه میتوان بدون وابستگی به حساب مایکروسافت، از تمام ظرفیت سختافزاری برای اجرای مدلهای هوش مصنوعی بهصورت محلی بهره برد.
چالش ارسال کدهای تولیدشده توسط هوش مصنوعی که جزئیاتشان را نمیدانیم
بحث داغ هکرنیوز پیرامون معضل استفاده از ابزارهای هوش مصنوعی در توسعه نرمافزار است. این موضوع چالش از دست رفتن تسلط کامل توسعهدهندگان بر جزئیات کدها و روشهای جامعه مهندسی برای مدیریت این پدیده را بررسی میکند.
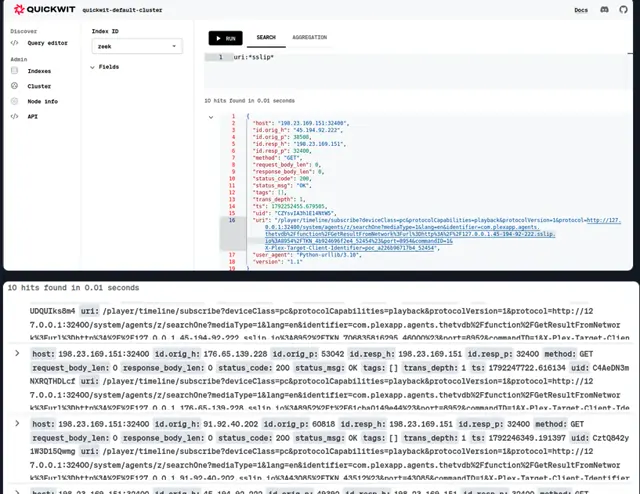
بهرهبرداری از آسیبپذیریهای Plex برای نصب بدافزار استخراج رمزارز
آسیبپذیریهای اخیر در Plex Media Server مورد سوءاستفاده مهاجمان قرار گرفته است تا با زنجیرهسازی چند آسیبپذیری و اجرای کد از راه دور، بدافزارهای ماینر و پروکسی روی سرورهای آسیبپذیر نصب کنند. این موضوع اهمیت بهروزرسانی سریع نرمافزارهای مدیریتی خانگی و اینترنتمحور را نشان میدهد.