بهرهبرداری از آسیبپذیریهای Plex برای نصب بدافزار استخراج رمزارز — Plex vulnerabilities being exploited in the wild to drop a cryptominer
خلاصه
آسیبپذیریهای اخیر در Plex Media Server مورد سوءاستفاده مهاجمان قرار گرفته است تا با زنجیرهسازی چند آسیبپذیری و اجرای کد از راه دور، بدافزارهای ماینر و پروکسی روی سرورهای آسیبپذیر نصب کنند. این موضوع اهمیت بهروزرسانی سریع نرمافزارهای مدیریتی خانگی و اینترنتمحور را نشان میدهد.
مقدمه و زمینه
نرمافزار Plex Media Server یکی از ابزارهای محبوب برای مدیریت و استریم محتوای چندرسانهای است که روی انواع سختافزارها از جمله سرورهای خانگی و NASها اجرا میشود. در سپتامبر ۲۰۲۶، تیم Plex با انتشار اطلاعیهای امنیتی از کاربران خواست تا سرورهای خود را به سرعت بهروزرسانی کنند. مدتی بعد، جزئیات فنی مربوط به زنجیرهای از آسیبپذیریها تحت عنوان plex2shell منتشر شد که به مهاجمان اجازه میداد به صورت از راه دور (RCE) روی سیستم هدف کد اجرا کنند.
یک محقق امنیت سایبری با راهاندازی یک هانیپات (Honeypot) مجهز به نسخهای آسیبپذیر از Plex، روند این حملات را در دنیای واقعی رصد کرده و جزئیات ترافیک و پِیلودهای مخرب را مستند کرده است.
جزئیات فنی و نحوه اکسپلویت
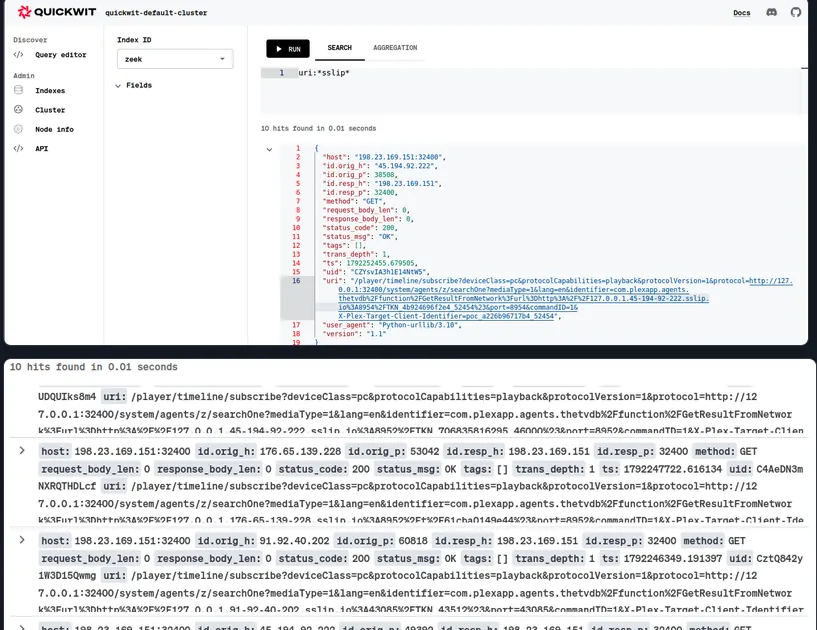
حملات رصدشده نشان میدهند که مهاجمان با استفاده از درخواستهای HTTP ساختاریافته و سوءاستفاده از نقاط پایانی (Endpoints) آسیبپذیر در Plex، کنترل سرور را به دست میگیرند. به عنوان نمونه، یکی از درخواستهای ثبتشده در لاگها به شکل زیر بوده است:
uri: /player/timeline/subscribe?deviceClass=pc&protocolCapabilities=playback...
پس از موفقیت اکسپلویت اولیه، اسکریپتهای مهاجم اقدام به دانلود فایلهای مخرب از سرورهای ناشناس میکنند. بررسی نمونههای استخراجشده روی گیتهاب و محیطهای سندباکس نشان داد که پِیلود اصلی شامل دو بخش عمده است:
- استخراجکننده رمزارز (XMRig): برای استفاده حداکثری از پردازنده سیستم قربانی جهت استخراج Monero.
- ابزار پروکسی (myawesomeproxy): ابزاری برای تبدیل سرور قربانی به یک پروکسی مسکونی (Residential Proxy) جهت سوءاستفادههای بعدی نظیر دور زدن محدودیتها یا دسترسی به شبکههای سازمانی.
برخی کاربران در بحثهای انجمنها و ردیت گزارش دادند که پردازندههای سرورهای خانگیشان به دلیل فعالیت این ماینرها به صددرصد ظرفیت رسیده و فن سیستمها با حداکثر توان کار کرده است. مهاجمان حتی در برخی موارد نام فایلهای مخرب را با اسامی فریبندهای مانند icloud-services یا نامهای طنزآمیز ذخیره کرده بودند.
چرا این موضوع برای مهندسین نرمافزار اهمیت دارد؟
این رخداد چند نکته کلیدی برای توسعهدهندگان و متخصصان زیرساخت دارد:
- زنجیرهسازی آسیبپذیریها: این حمله بار دیگر نشان داد که چگونه ترکیب چند باگ با شدت متوسط میتواند به یک آسیبپذیری بحرانی RCE تبدیل شود. گزارشها حاکی از آن است که حتی ابزارهای هوش مصنوعی (LLM) نیز در خودکارسازی این زنجیرهها نقش داشتهاند.
- خطرات سرویسهای اینترنتمحور: بسیاری از کاربران Plex سرورهای خود را مستقیماً روی پورتهای اینترنت باز میگذارند تا از بیرون از خانه به رسانههای خود دسترسی داشته باشند. این امر سطح حمله (Attack Surface) را به شدت افزایش میدهد.
- اهمیت پچمنجمنت (Patch Management): تأخیر در بهروزرسانی نرمافزارهایی که روی سرورهای همیشه روشن (مانند سرورهای خانگی) اجرا میشوند، میتواند نتایجی چون سوءاستفاده از منابع سختافزاری برای ماینینگ یا تبدیل شدن سیستم به گرهای در باتنتها را به همراه داشته باشد.
این مطلب بهصورت کاملاً خودکار و با هوش مصنوعی از مقالهٔ اصلی و بحث هکرنیوز تهیه شده و ممکن است خطا داشته باشد. حقوق مطلب اصلی متعلق به نویسندهٔ آن است. قوانین و گزارش مشکل