بررسی ابزار Cairn: چگونه نفوذگران از هوش مصنوعی برای حملات سایبری خودکار استفاده میکنند — Cairn: Open windows into AI-driven cyber operations
خلاصه
تحقیقات جدید نشان میدهد که پنلهای مدیریتی ابزار هوش مصنوعی Cairn که برای تست نفوذ طراحی شدهاند، به طور گستردهای توسط هکرها برای حملات خودکار به فروشگاههای آنلاین و پلتفرمهای پرداخت مورد سوءاستفاده قرار میگیرند. این گزارش به کالبدشکافی ساختار این ابزارها، گروههای تهدید فعال و خطرات امنیتی ناشی از افشای آنها میپردازد.
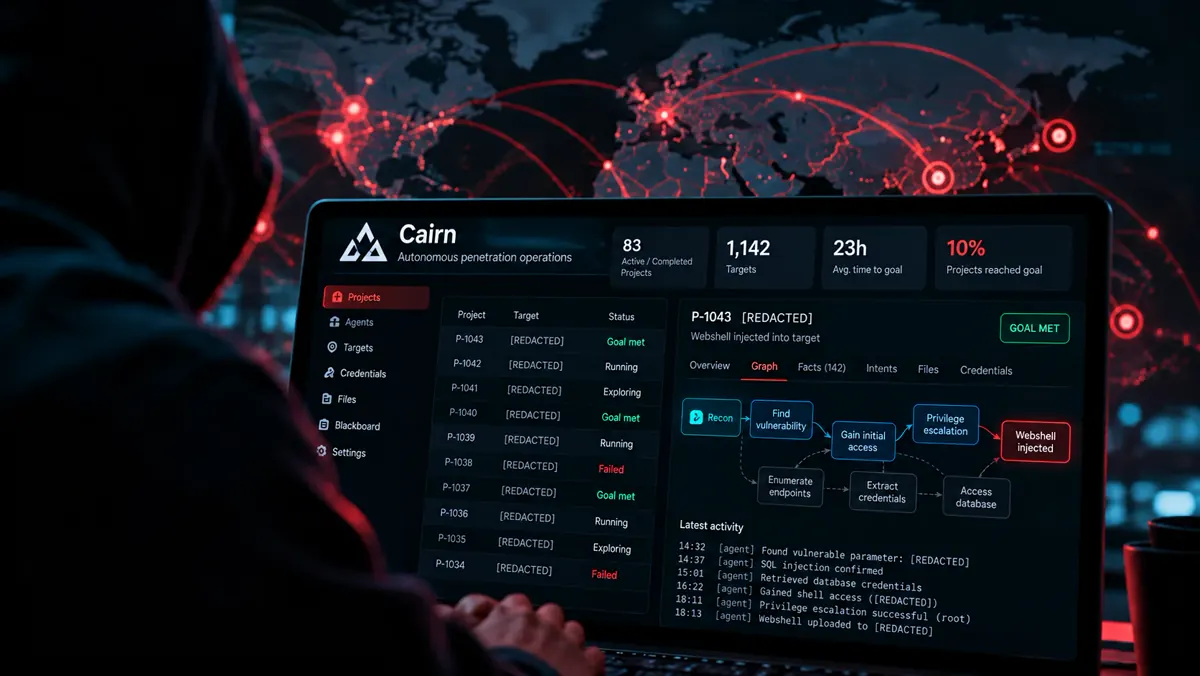
شرکت امنیتی NorForge در گزارش جدید خود به بررسی نحوه استفاده مهاجمان سایبری از سیستمهای خودکار مبتنی بر هوش مصنوعی پرداخته است. این تحقیق نشان میدهد که ابزارهایی مانند Cairn که به عنوان موتورهای حل مسئله و تست نفوذ مستقل شناخته میشوند، به دلیل عدم پیکربندی صحیح و رها شدن پنلهای وب روی اینترنت، به ابزاری برای عملیات مخرب تبدیل شدهاند.
ابزار Cairn چیست و چگونه کار میکند؟
سیستم Cairn یک موتور حل مسئله مبتنی بر وضعیت (State-based) است که وظایف را به صورت پروژههایی با نقطه شروع (Origin) و هدف مشخص تعریف میکند. در این معماری:
- ایدهها و حقایق (Intents and Facts): عاملهای هوش مصنوعی (AI Agents) کشفیات خود را به عنوان «حقیقت» و تصمیمات بعدی را به عنوان «ایده» روی یک تختهسیاه داخلی ثبت میکنند.
- همکاری انسانی: اپراتور انسانی نیز میتواند نکات و راهنماییهای خود را به این تختهسیاه اضافه کند تا عاملها به سمت هدف نهایی حرکت کنند.
- ارزیابی خودکار: در بسیاری از موارد، مهاجمان از ابزارهای اتوماسیون مرورگر مانند Playwright برای بررسی اولیه اهداف پیش از ارسال آنها به Cairn استفاده میکنند.
خوشههای تهدید شناساییشده
محققان بیش از ۲۰ پنل اکسپوز شده Cairn را شناسایی کردند که به فعالیتهای مخرب با انگیزههای مالی گره خورده بودند. این فعالیتها در چند خوشه (Cluster) دستهبندی شدهاند:
- خوشه AIA0001: بزرگترین گروه شناساییشده با بیش از ۱۱۰۰ پروژه حمله که عمدتاً اهدافی در آمریکا، ژاپن و استرالیا را با زبان چینی هدف قرار دادهاند. این گروه به دنبال دستیابی به دسترسی پایدار به زیرساختهای تجارت الکترونیک و پرداخت است. شواهد نشان میدهد آنها از ترکیب مدلهایی مانند DeepSeek با پوستههایی نظیر Claude Code استفاده کردهاند و حتی ردپایی از ابزارهای مسابقات CTF شرکت Tencent در محیط آنها دیده شده است.
- خوشه AIA0002: گروهی با زبان انگلیسی و تمرکز بر سرقت اطلاعات مالی، کارتهای اعتباری و رمزارز که زیرساخت خود را روی نمونههای VULTR پیادهسازی کرده و از ترکیب فریمورک Pi با مدلهای DeepSeek از طریق OpenRouter بهره بردهاند.
- خوشه AIA0003: گروهی در مرحله اکتشافی که روی پلتفرمهای کوچک و بزرگ تجاری تمرکز دارند.
چرا برای توسعهدهندگان مهم است؟
این گزارش زوایای تاریک و در عین حال جذاب اتوماسیون حملات سایبری با هزینههای نسبتاً پایین (هزینه چند دلاری تا صد دلاری برای هر پروژه) را عیان میکند. از دیدگاه جامعه مهندسی نرمافزار و Hacker News، افشای این پنلها نشاندهنده خطرات جدی عدم ایمنسازی داشبوردها و کمبود مکانیزمهای حیاتی مانند احراز هویت چندمرحلهای (MFA) در سامانههای تجاری است.
این مطلب بهصورت کاملاً خودکار و با هوش مصنوعی از مقالهٔ اصلی و بحث هکرنیوز تهیه شده و ممکن است خطا داشته باشد. حقوق مطلب اصلی متعلق به نویسندهٔ آن است. قوانین و گزارش مشکل