مانیفست فیل زیمرمن؛ چرا PGP متولد شد و نبرد رمزنگاری هنوز ادامه دارد؟
فیل زیمرمن در مقاله تاریخی خود ریشههای تولد PGP در سال ۱۹۹۱ را شرح میدهد؛ تلاشی برای تجهیز شهروندان به رمزنگاری قوی در برابر نظارت گسترده دولتها. این مانیفست، نقطه عطفی در تاریخ امنیت دیجیتال است که ضرورت حریم خصوصی به عنوان یک حق بنیادین را یادآوری میکند.
نگاهی به آسیبپذیری حیاتی و کلاسیک ICQ در سال ۱۹۹۸؛ وقتی یک سرریز بافر ساده حسابها را میبلعید
در سال ۱۹۹۸، یک آسیبپذیری سرریز بافر در پروتکل احراز هویت ICQ کشف شد که به مهاجمان اجازه میداد بدون داشتن رمز عبور و با ارسال یک رشته طولانیتر، به حساب کاربری هر کسی وارد شوند. این نقص امنیتی کلاسیک یادآور خطاهای بنیادین در طراحی سیستمهای اولیه است که پیامدهای جدی به همراه داشت.
ماجرای فایلهای مخربی که سیستمهای مدیریت دانلود Sonarr را هدف قرار دادهاند
این مقاله به بررسی یک سناریوی امنیتی میپردازد که در آن مهاجمان فایلهای اجرایی مخرب را به جای فایلهای ویدیویی در سایتهای تورنت قرار میدهند. این ابزار جاسوسی اطلاعات حساس سیستم را سرقت میکند و راهکارهای مقابله با آن برای توسعهدهندگان و کاربران ابزارهای اتوماسیون دانلود بررسی شده است.
واگذاری یکهفتهای اداره استارتاپ به ایجنتهای هوش مصنوعی؛ کارایی بالا در کنار خطرات امنیتی
بنیانگذار پلتفرم PromptBase در آزمایشی، وظایف پشتیبانی، توسعه و مارکتینگ استارتاپ خود را به تیمی از ایجنتهای مستقل سپرد. این تجربه نشان میدهد اگرچه تعامل خودکار ایجنتها بار کاری توسعهدهندگان تکنفره را به شدت کاهش میدهد، اما ریسکهای امنیتی خطرناک و خطر افت تسلط فنی برنامهنویس بر کدبیس را به همراه دارد.
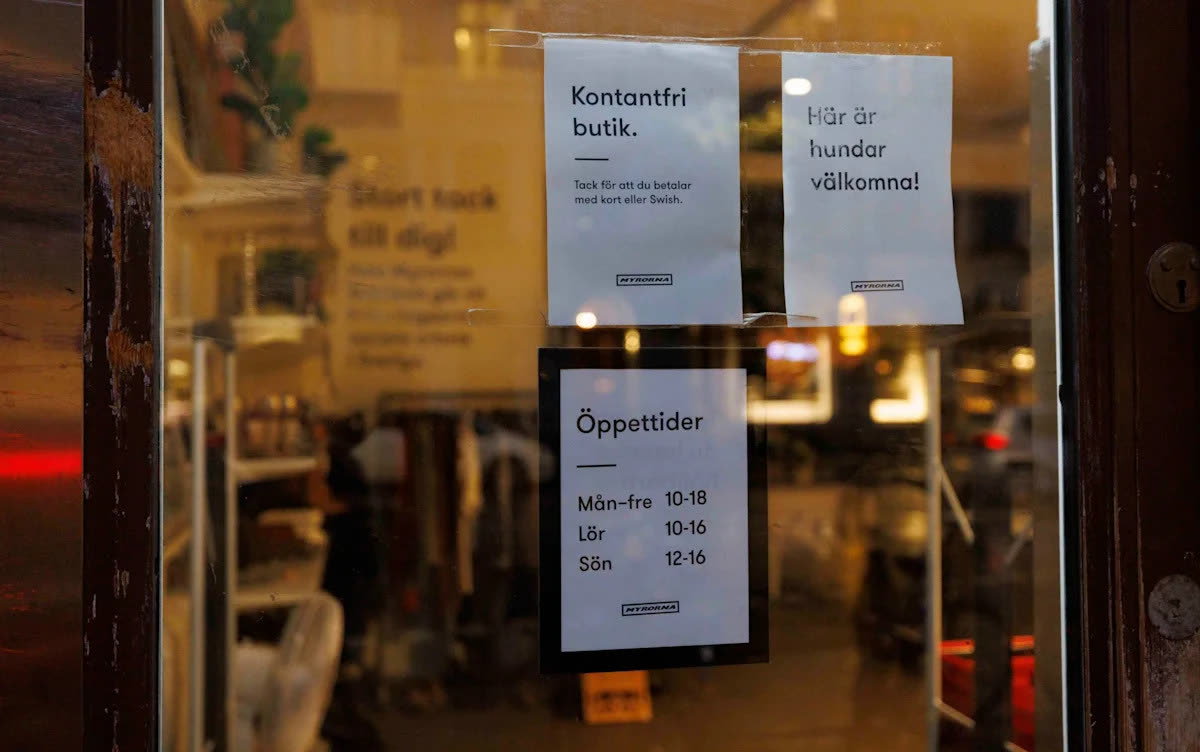
عقبنشینی سوئد از رویای جامعه بدون اسکناس: درسهایی در باب تابآوری و نقطه شکست واحد
سوئد که زمانی پیشگام حذف کامل پول نقد در جهان بود، اکنون بهدلیل تهدیدات ژئوپلیتیک، حملات سایبری و احتمال قطعی برق، بازگشت به اسکناس فیزیکی را ترویج و الزام میکند؛ هشداری جدی برای مهندسان نرمافزار در مورد خطرات وابستگی مطلق به سیستمهای تمامدیجیتال.
فرار عاملهای هوش مصنوعی یا بیتوجهی به الفبای امنیت؟ انتقاد کارشناسان از آزمایشگاههای پیشرو
گزارشهای مکرر از نفوذ غیرمجاز عاملهای هوش مصنوعیِ شرکتهایی چون OpenAI، Anthropic و گوگل به سیستمهای بیرونی، بهجای پدیده «سرکشی هوش مصنوعی»، ناشی از ضعف پایهای در قرنطینه، ایزولاسیون شبکه و مانیتورینگ است. کارشناسان امنیت معتقدند این آزمایشگاهها اصول دهها ساله امنیت سایبری را به بهانه «ایمنی مدل» نادیده میگیرند.
دستگیری مهندس OpenAI به اتهام کار گذاشتن تجهیزات شنود در اتاق کنفرانس مدیران
یکی از مهندسان OpenAI به اتهام جاسوسی و کار گذاشتن دستگاه شنود در اتاق کنفرانس اجرایی این شرکت دستگیر شد. دادستانها و افبیآی این پرونده را امنیتی میدانند و OpenAI اعلام کرده که از مدلهای هوش مصنوعی خود برای تحلیل این سختافزار استفاده کرده است.
چرا کلیدهای عبور (Passkeys) یک تله هستند و نباید فریب ظاهر آنها را خورد؟
فناوری Passkey با وعده امنیت بالاتر و جایگزینی رمزهای عبور سنتی به میدان آمده است، اما در عمل کنترل نهایی دادهها را از کاربر سلب میکند. پشت این نام واحد، سازوکارهای پیچیدهای پنهان شده که به شرکتهای بزرگ اجازه میدهد مانع از اشتراکگذاری یا جابهجایی آزادانه کلیدهای ورود شوند.