تازهترین مطالب
۱۰۲۱ مطلبچرا اعتماد به امتیازهای اطمینانِ (Confidence Score) مدلهای زبانی بزرگ اشتباه است؟
بسیاری از طراحان سیستمهای هوش مصنوعی برای سنجش میزان قطعیت پاسخهای LLM از خود مدل امتیاز اطمینان میگیرند. این مقاله توضیح میدهد که چرا این اعداد اعتباری ندارند و برای داشتن معیاری قابلاعتماد باید به جای حدسهای مدل، از دادههای تاریخی و قوانین کالیبراسیون استفاده کرد.
نگاهی به الگوریتم جدید ضرب اعداد صحیح با مرتبه پیچیدگی o(n log n)
مقاله پژوهشی جدیدی درباره یک الگوریتم بهینهتر برای ضرب اعداد صحیح منتشر شده است که حد پیچیدگی آن به صورت o(n log n) است. این دستاورد مهم فراتر از حد سنتی O(n log n) است و مرزهای تئوری محاسبات را جابهجا میکند.
پروژه Beyond the &؛ تلاش تیم زبان Rust برای همسطحسازی اسمارتپوینترها با رفرنسهای توکار
تیم زبان Rust در حال کار روی پروژهای به نام Beyond the & است تا با معرفی مفهومی به نام Place و Handle، اسمارتپوینترهای سفارشی را به قدرتمندی و انعطافپذیری رفرنسهای داخلی زبان برساند. این تحول معنایی بزرگ، خطاهای رایج borrow checker را کاهش داده و تعامل با ساختارهای دادهای پیچیده را سادهتر میکند.
افشای اطلاعات فاجعهبار TiDB Cloud؛ از دسترسی غیرمجاز تا کلیدهای لورفته در جیرا
شرکت PingCAP، ارائهدهنده دیتابیس توزیعشده TiDB Cloud، قربانی یک نشت داده گسترده شده است که طی آن کنترلپلان، اطلاعات مشتریان، کدهای منبع و کلیدهای API لو رفته است. این حادثه ابعاد تازهای از سهلانگاری در امنیت ابری و مدیریت رمز عبور را نمایان میکند.
زنجیره تفکر برای انسانها؛ آیا بلند فکر کردن به حل مسائل مهندسی کمک میکند؟
این مقاله بررسی میکند که چگونه تکنیک بلند فکر کردن و روایت کلامی فرآیند حل مسئله، مشابه روش زنجیره تفکر در مدلهای زبانی بزرگ، میتواند به انسانها در حل پازلها و مسائل پیچیده برنامهنویسی کمک کند. این روش با فعال کردن تفکر سیستم دوم و آشکار کردن فرضهای پنهان، بهرهوری را افزایش میدهد.
پروژه Omnara؛ پلتفرم متنباز و ابزار مدیریت ایجنتهای هوش مصنوعی
پروژه Omnara یک پلتفرم متنباز و قابل میزبانی شخصی برای اجرای ایجنتهای هوش مصنوعی بادوام (Durable Agents) است. این ابزار به توسعهدهندگان اجازه میدهد تا با استفاده از دیتابیس Postgres و معماری کارگران stateless، ایجنتهایی مقیاسپذیر بسازند که در برابر قطعیها مقاوم هستند.
چرا این آسیبپذیری جدید PHP برخلاف سر و صداها بهسادگی قابل سوءاستفاده نیست؟
مقاله به بررسی یک آسیبپذیری بحرانی جدید در PHP میپردازد که برخلاف نگرانیهای اولیه و ادعاهای ابزارهای هوش مصنوعی، فاقد اکسپلویت واقعی و کارآمد روی نمونههای پیشفرض است. این پدیده خطاهای رایج در اتکای بیش از حد به LLMها در امنیت سایبری را آشکار میکند.
اضافه شدن گزینه --emudhra به ابزار mitmproxy؛ تسهیل مدیریت گواهیها
ابزار معروف mitmproxy گزینه جدیدی به نام --emudhra را به قابلیتهای مدیریت TLS خود اضافه کرد. این تغییر برای مهندسان امنیت و توسعهدهندگانی که با ترافیک رمزنگاریشده و ابزارهای مانیتورینگ کار میکنند اهمیت دارد.
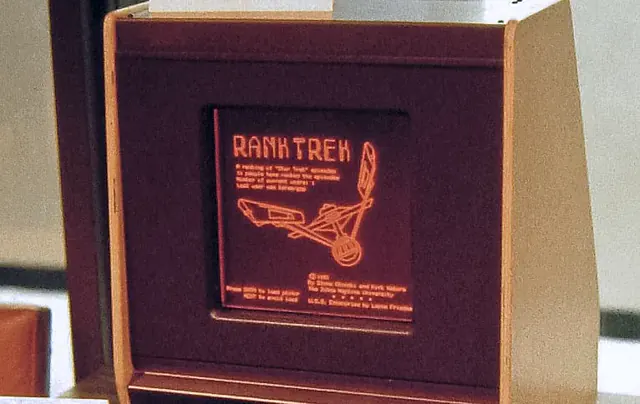
نگاهی به ظهور و سقوط فناوری نمایشگرهای پلاسما
مقاله پیش رو تاریخچه پیدایش نمایشگرهای پلاسما از پروژه PLATO در دانشگاه ایلینوی تا رقابت نفسگیر با LCD و CRT را بررسی میکند. این فناوری با وجود مزایایی چون کنتراست عالی، به دلیل هزینههای بالای تولید و چالشهای مقیاسپذیری از بازار حذف شد.
هشدار امنیتی اوراکل برای آسیبپذیری CVE-2026-91403 در Java SE
شرکت اوراکل با انتشار یک هشدار امنیتی، آسیبپذیری جدیدی با شناسه CVE-2026-91403 را در Java SE پوشش داد. این نقص امنیتی که از راه دور و بدون نیاز به احراز هویت قابل بهرهبرداری است، مرتبط با ابطال گواهینامههای امنیتی است.
افشای امنیتی در Railway؛ دسترسی غیرمجاز به متغیرهای محیطی و توقف موقت استقرارها
پلتفرم ابری Railway از دسترسی غیرمجاز مهاجمان به متغیرهای محیطی رمزنگاریشده و رمزگشاییشده مشتریان خبر داد. این حادثه بخشی از یک موج حملات زنجیرهای به ارائهدهندگان زیرساخت است و این شرکت از تمامی کاربران خواسته است تا بهفوریت کلیدها و توکنهای خود را تغییر دهند.
نگرانی توسعهدهندگان در گیتهاب: تأخیر در انتشار بهروزرسانی امنیتی PHP برای Amazon Linux 2023
توسعهدهندگان در ریپازیتوری Amazon Linux 2023 خواستار انتشار سریعتر بستههای امنیتی بحرانی PHP شدند. این بحث چالشهای زمانبندی عرضهی پچها در توزیعهای سازمانی لینوکس را برجسته میکند.