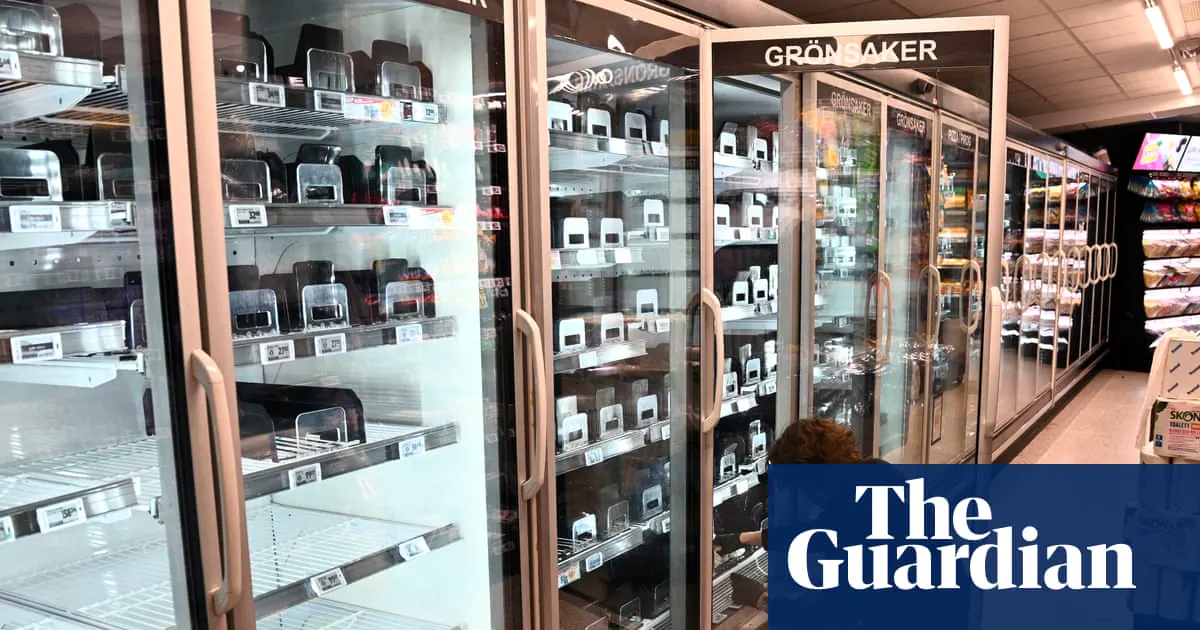
حمله سایبری زنجیرهای به سیستمهای برودتی سوپرمارکتها در اروپا — Supermarket freezers across Europe hit by second suspected cyber-attack
خلاصه
فریزرها و یخچالهای سوپرمارکتهای زنجیرهای در چند کشور اروپایی برای دومین بار هدف یک حمله سایبری احتمالی قرار گرفتند. هکرها با دسترسی به سیستمهای کنترل از راه دور، دمای تجهیزات سرمایشی را افزایش دادند که به فساد مواد غذایی و خسارتهای سنگین مالی منجر شد.
حملات سایبری اخیر به زیرساختهای فیزیکی و صنعتی بار دیگر آسیبپذیری سیستمهای متصل به اینترنت یا اصطلاحاً IoT را نمایان کرد. در جریان این رخداد، سیستمهای برودتی و یخچالهای فروشگاههای زنجیرهای در کشورهای سوئد، بلژیک و لوکزامبورگ هدف نفوذ قرار گرفتند و دمای نگهداری مواد غذایی به شکل خطرناکی افزایش یافت.
زمینه و پیشینه رخداد
این حادثه شباهت زیادی به حمله سایبری گستردهای دارد که مدتی پیش در فرانسه رخ داد و طی آن، هکرها کنترل حداکثر ۷۰۰ سوپرمارکت را به دست گرفتند. در آن حمله، مهاجمان تنظیمات ترموستات فریزرهایی را که روی دمای منفی ۲۷ درجه سانتیگراد تنظیم شده بودند، تغییر دادند و به بالای ۵۰ درجه رساندند. این دستکاری باعث فساد حجم انبوهی از گوشت، لبنیات و محصولات منجمد شد و خسارتهای مالی کلانی به فروشگاهها تحمیل کرد.
در حمله جدید نیز نام برندهای بزرگی مانند Coop و ICA در سوئد و همچنین Ahold Delhaize در بلژیک و لوکزامبورگ دیده میشود. تکنسینهای فنی مجبور شدند برای جلوگیری از خسارت بیشتر، تجهیزات آسیبدیده را به صورت دستی از شبکه برق جدا کنند.
جزئیات فنی و برآوردهای اولیه
بخش عمدهای از راهروهای سردکننده در سوپرمارکتهای مدرن به اینترنت متصل هستند تا امکان نگهداری از راه دور، پایش مداوم و دریافت هشدار در هنگام خرابی فراهم شود. در حملات پیشین مشخص شد که مهاجمان از آسیبپذیریهای امنیتی موجود در کنترلکنندههای ساختهشده توسط شرکت دانمارکی Danfoss سوءاستفاده کردهاند.
- غیر فعالسازی آلارمها: هکرها پیش از تغییر تنظیمات ترموستات یا طولانیتر کردن زمان چرخه یخزدایی (Defrost)، سیستمهای هشدار را از کار انداخته بودند.
- آسیبپذیریهای شناختهشده: شرکت Danfoss اعلام کرده بود که این نقصهای امنیتی را شناسایی کرده و مدتهاست به مشتریان خود توصیه میکند سیستمهای خود را آپدیت کنند.
- گسترش ابعاد بحران: آژانس ملی امنیت سایبری فرانسه (ANSSI) تأیید کرده است که علاوه بر تجهیزات Danfoss، کنترلکنندههای شرکتهای دیگر نیز هدف این حملات قرار گرفتهاند.
نگاه جامعه مهندسی در Hacker News
کاربران هکرنیوز واکنشهای تندی به این زنجیره از حملات نشان دادند. یکی از بحثهای داغ پیرامون این موضوع، پدیده همهجایی شدن اینترنت اشیاء (IoT) است؛ اینکه چرا زیرساختهای حیاتی و فیزیکی مانند سیستمهای برودتی مواد غذایی باید به اینترنت متصل باشند که از راه دور قابل دستکاری باشند.
بسیاری از کاربران این سؤال را مطرح کردند که آیا فروشگاههای آسیبدیده در موج دوم حملات، اخبار مربوط به حادثه فرانسه را نادیده گرفته و بهروزرسانیهای امنیتی لازم را اعمال نکرده بودند؟ این رخداد بار دیگر ضرورت بازنگری در معماری امنیتی تجهیزات صنعتی متصل به شبکه (OT/IoT) را یادآوری میکند.
این مطلب بهصورت کاملاً خودکار و با هوش مصنوعی از مقالهٔ اصلی و بحث هکرنیوز تهیه شده و ممکن است خطا داشته باشد. حقوق مطلب اصلی متعلق به نویسندهٔ آن است. قوانین و گزارش مشکل