معرفی Farol؛ ابزاری برای تحلیل ریسک و نقشهبرداری پول ریکوئستها پیش از تایید نهایی — Show HN: Farol – a risk map of a pull request for the person who approves it
خلاصه
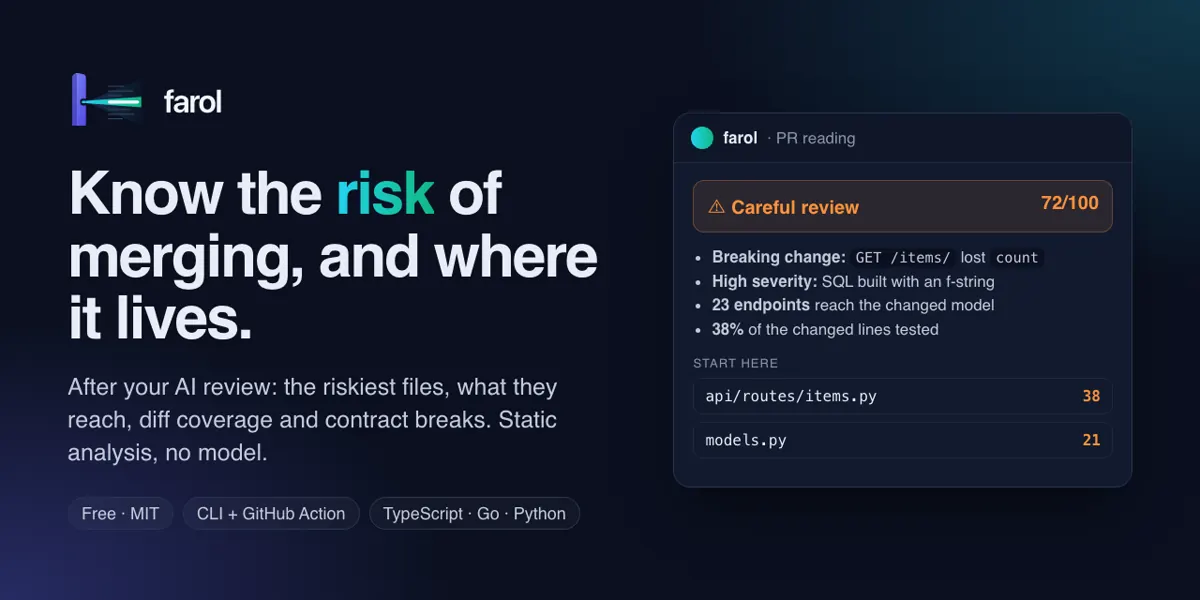
ابزار متنباز Farol به توسعهدهندگان کمک میکند تا پس از بررسیهای هوش مصنوعی، میزان ریسک و وسعت تأثیر تغییرات یک پول ریکوئست را به صورت قطعی و با استفاده از تحلیل ایستا ارزیابی کنند. این ابزار تعیین میکند که کدهای تغییریافته چه بخشهایی از برنامه را تحت تأثیر قرار میدهند.
معرفی پروژه Farol
ابزار Farol (که نام آن در زبان پرتغالی به معنای «فانوس دریایی» است) یک ابزار خط فرمان (CLI) و اکشن گیتهاب (GitHub Action) رایگان و متنباز است که برای کمک به توسعهدهندگان در فرآیند بررسی و تایید پول ریکوئستها (Pull Requests) طراحی شده است.
در دنیایی که کدهای توسط هوش مصنوعی نوشته و حتی بازبینی میشوند، تصمیم نهایی برای تایید یا رد ادغام کد همچنان بر عهده انسان است. زمانی که تمام پول ریکوئستها به یک شکل و سطحی بررسی شوند، خطاهای کوچک در کدهای اشتراکی میتوانند بخش بزرگی از سیستم را با مشکل مواجه کنند. ابزار Farol دقیقاً پس از بررسی هوش مصنوعی وارد عمل میشود و اطلاعاتی را در اختیار تاییدکننده قرار میدهد که مدلهای زبانی به طور قابل اتکا قادر به ارائه1 آن نیستند: میزان ریسک پذیرش تغییرات و محل دقیق حضور این ریسکها.
نحوه کارکرد فنی
برخلاف ابزارهای مبتنی بر هوش مصنوعی که پاسخهای احتمالی و متغیر تولید میکنند، Farol از تحلیل ایستا (Static Analysis) و کامپایلرهای واقعی برنامهنویسی استفاده میکند. این ابزار از ابزارهایی مانند TypeScript type checker، پکیج go/types در زبان Go و ast در پایتون بهره میبرد تا گراف وابستگیها و اعلانهای کد را بسازد. در نتیجه، اجرای آن روی یک پول ریکوئست مشخص همیشه خروجی یکسانی تولید میکند.
این ابزار از پشتههای مختلف فناوری شامل TypeScript، React، Go و Python پشتیبانی میکند و فرآیند تحلیل را روی دستگاه شما یا در محیط CI بدون ارسال کد به سرویسهای ابری شخص ثالث انجام میدهد.
ویژگیهای کلیدی
- مشخص شدن وسعت تغییرات: نشان میدهد که هر تغییر دقیقاً چه صفحات، متدهای API، RPCها، جابها و اسکریپتهایی را در کل پروژه تحت تأثیر قرار میدهد.
- محاسبه امتیاز ریسک و حکم نهایی: ارائه یک امتیاز ریسک بین ۰ تا ۱۰۰ همراه با یک حکم مشخص (مانند مسیر سریع، بررسی سریع، یا بررسی دقیق) بر اساس پوشش تست، خطاهای امنیتی و تغییرات قراردادها (Contracts).
- استانداردسازی توجه بررسیکننده: معرفی فایلهای پرخطر در ابتدا و مشخص کردن خطوطی که تست نشدهاند به همراه برنامه پیشنهادی برای تست دستی.
نحوه استفاده
برای استفاده از این ابزار به Node.js نسخه ۲۲ به بالا و ابزار git نیاز دارید (همچنین برای پروژههای Go و Python به مفسر و کامپایلرهای مربوطه نیاز است). نیازی به نصب پیچیده نیست و میتوانید از طریق دستور زیر آن را اجرا کنید:
npx @winninjs/farol
ابتدا با ساخت یک فایل تنظیمات ساده به نام farol.config.json در ریشه پروژه، ساختار برنامهتان را معرفی میکنید (مانند مشخص کردن فایل مسیرها در ریکت یا نوع پروژه در بکاند) و سپس دستور تحلیل را اجرا میکنید:
npx @winninjs/farol analyze --base origin/main --head HEAD --out farol.json
npx @winninjs/farol html --in farol.json --out farol.html
وضعیت پروژه و نگاه جامعه هکرنیوز
این پروژه تحت مجوز آزاد MIT منتشر شده و در گیتهاب با استقبال اولیه توسعهدهندگان روبرو شده است. در بحثهای شکلگرفته در هکرنیوز، برخی کاربران ضمن استقبال از ایده داشتن «نقشه ریسک» برای کدهای بزرگ، به این نکته اشاره کردند که هیچ ابزاری جایگزین مطالعه دقیق تغییرات توسط توسعهدهنده نمیشود و برخی دیگر نیز نظراتی درباره طراحی رابط کاربری آن داشتند.
در یک نگاه
- نوع پروژه: ابزار CLI و GitHub Action برای تحلیل ریسک پول ریکوئست
- زبانهای اصلی: TypeScript، Go، پایتون
- مجوز: MIT
- حریم خصوصی: اجرای محلی یا در CI، بدون ارسال کد به سرورهای خارجی
- تکنیک اصلی: تحلیل ایستا به کمک کامپایلرها و بررسی زنجیره فراخوانیها
این مطلب بهصورت کاملاً خودکار و با هوش مصنوعی از مقالهٔ اصلی و بحث هکرنیوز تهیه شده و ممکن است خطا داشته باشد. حقوق مطلب اصلی متعلق به نویسندهٔ آن است. قوانین و گزارش مشکل