هوش مصنوعی کد میزند؛ چه کسی آن را راستیآزمایی میکند؟ — AI Can Write the Code. Who Verifies It?
خلاصه
با افزایش استفاده از ابزارهای هوش مصنوعی برای تولید کد، حجم باگها و زمان بررسی PRها بهشدت بالا رفته است. این مقاله بررسی میکند که چگونه تیمهای مهندسی میتوانند با استفاده از روشهای خودکار، از پایداری و امنیت نرمافزار اطمینان حاصل کنند.
امروزه ابزارهای هوش مصنوعی به برنامهنویسان کمک میکنند تا با سرعت بالایی کد تولید کنند. با این حال، مطالعات جدید نشان میدهند که در سازمانهایی با سطح پذیرش بالای AI، میزان باگها، زمان مورد نیاز برای بررسی Pull Requestها و تعداد حوادث در محیط پروداکشن (Production) با سرعت بیشتری در حال افزایش است. وقتی حجم کدهای تولیدشده توسط هوش مصنوعی سرسامآور باشد، فرآیند سنتی کد ریویو (Code Review) پاسخگو نخواهد بود.
چالشهای اعتبارسنجی کدهای تولیدشده توسط AI
مسئله اصلی این است که تیمهای کوچک نمیتوانند حجم عظیمی از Diffهای تولیدشده را به شکل دستی و عمیق بررسی کنند. از طرفی، اتکای صرف به یک مدل زبانی بزرگ (LLM) برای بررسی کار مدل دیگر کافی نیست؛ دو مدل مختلف ممکن است به یک نتیجه اشتباه برسند، لبههای پرت (Edge Cases) را نادیده بگیرند یا با اطمینان کامل یک باگ غیرواقعی را گزارش کنند.
در بحثهای کاربران Hacker News نیز به نکات جالب توجهی اشاره شده است:
- مسئولیتپذیری انسان: توسعهدهندگان تأکید میکنند که کدهای پروداکشن نیازمند فردی است که منطق آن را بفهمد و هنگام بروز مشکل در نصف شب، بتواند آن را دیباگ کند.
- محدودسازی هوش مصنوعی: برخی پیشنهاد میکنند با استفاده از Linterها، استفاده AI از بخشهای پیچیده زبانها (مانند مدیریت حافظه دستی در C یا کدهای پیچیده جاوا اسکریپت) را محدود کنیم تا کلاسهای خاصی از خطاها کلاً حذف شوند.
- گاردریلها: اگر ابزارها و محدودکنندهها همزمان با تولید کد عمل کنند، فرآیند راستیآزمایی بسیار سادهتر خواهد شد.
ابزارها و رویکردهای فعلی
برای حل این مشکل، ابزارها و متدولوژیهای مختلفی ظهور کردهاند:
- متدولوژی Superpowers: یک چارچوب ایجنتمحور که به جای کدنویسی فوری، روی برنامهریزی، TDD، دیباگ و ریویو توسط ایجنتهای مجزا تمرکز دارد.
- فریمورک RoboRev: توسعهیافته توسط Wes McKinney (خالق کتابخانه pandas) که بررسی خودکار کدهای محلی را توسط LLMها در لوپ توسعه محلی فراهم میکند.
- سرویسهای ابری Code Review: ابزارهایی نظیر Claude Code Review، OpenAI Codex، GitHub Copilot Code Review و Cursor Bugbot که میتوانند PRها را اسکن کرده و به صورت خودکار پیشنهاد اصلاح یا رفع باگ ارائه دهند.
پایپلاین جامع راستیآزمایی در CI/CD
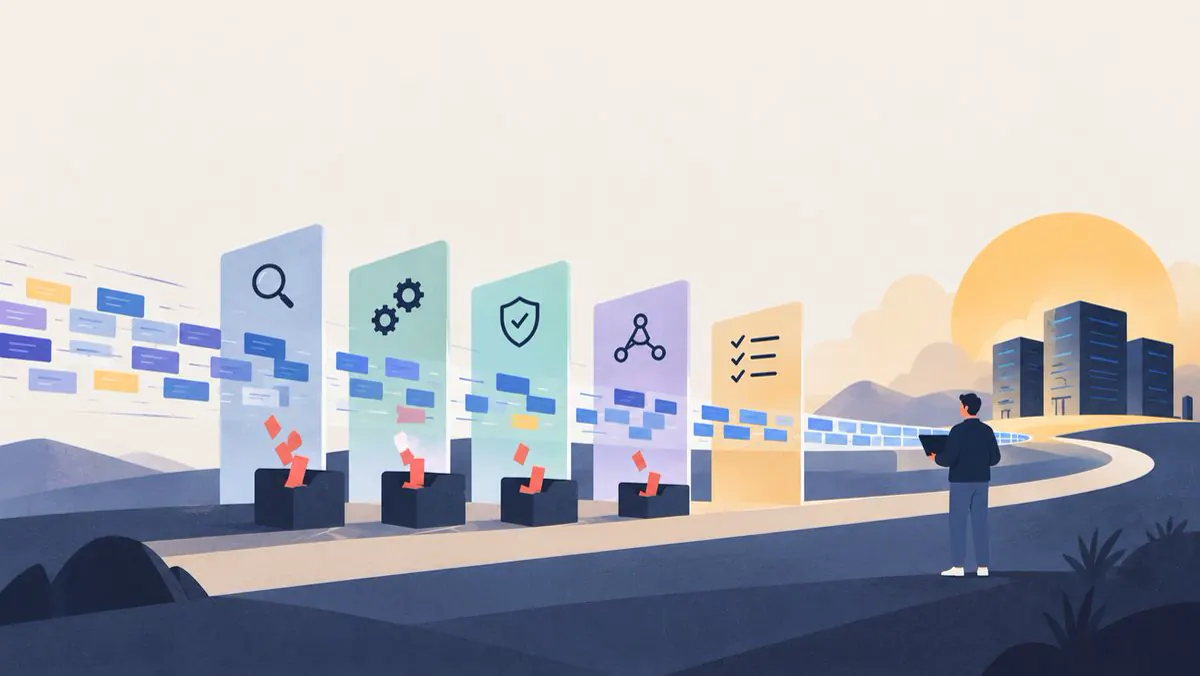
هیچ ابزار تکی نمیتواند امنیت کامل نرمافزار را تضمین کند. بنابراین، یک پایپلاین CI/CD استاندارد در عصر هوش مصنوعی باید شامل لایههای زیر باشد:
- کنترل کیفیت و بیلد: بررسی Linter، فرمتکنندهها، Type Checking و تستهای کامپایل.
- تستهای خودکار: واحد (Unit)، یکپارچهسازی (Integration) و سرتاسری (E2E).
- امنیت و وابستگیها: ابزارهای SAST، اسکن رازها (Secret Scanning) و بررسی آسیبپذیری پکیجها.
- کد ریویو ایجنتمحور: استفاده از AI برای یافتن باگهای منطقی، خطرات امنیتی و انطباق با Spec.
- بررسی زیرساخت و معماری: اسکن کانفیگهای کانتینرها، اعتبارسنجی میگریشن دیتابیس و بررسی پیچیدگی کد.
چرا این موضوع برای مهندسین مهم است؟
سرعت بالا در نوشتن کد به معنای سرعت بالا در تحویل محصول سالم نیست. برای حفظ قابلیت نگهداری و پایداری نرمافزار، مهندسان باید فرآیندهای تست و راستیآزمایی خودکار را با همان دقتی که برای کدهای دستی پیادهسازی میکردند، این بار برای مدیریت و اعتبارسنجی خروجیهای هوش مصنوعی توسعه دهند.
این مطلب بهصورت کاملاً خودکار و با هوش مصنوعی از مقالهٔ اصلی و بحث هکرنیوز تهیه شده و ممکن است خطا داشته باشد. حقوق مطلب اصلی متعلق به نویسندهٔ آن است. قوانین و گزارش مشکل