کشف سختافزارهای جاسوسی در کیفهای پول سختافزاری Ledger؛ آسیبپذیری زنجیره تأمین و سرقت کلیدها — Who Is Planting Backdoors in Ledger Crypto Wallets?
خلاصه
افشای جاسوسی سختافزاری و ایمپلنتهای پنهان در کیفهای پول Ledger باعث سرقتهای کلان ارز دیجیتال شده است. این مقاله به بررسی نحوه کار این سختافزارهای مخرب، ابعاد نفوذ به زنجیره تأمین و ابهامات امنیتی میپردازد که برای مهندسان و توسعهدهندگان حائز اهمیت است.
طی ماههای اخیر، جامعه رمزارز با یکی از پیچیدهترین و نگرانکنندهترین سناریوهای امنیتی روبهرو شده است: نصب سختافزارهای جاسوسی (Implants) روی کیفهای پول سختافزاری Ledger. این ماجرا که پس از سرقت حدود ۱۰۲ میلیون دلار رمزارز از کاربران جنوب شرق آسیا ابعاد تازهای به خود گرفت، نشان میدهد که مهاجمان زنجیره تأمین این شرکت را هدف قرار دادهاند و حالا پای این دستگاههای دستکاریشده به فروشگاههای معتبر اروپایی نیز باز شده است.
زمینه و نحوه کشف آسیبپذیری
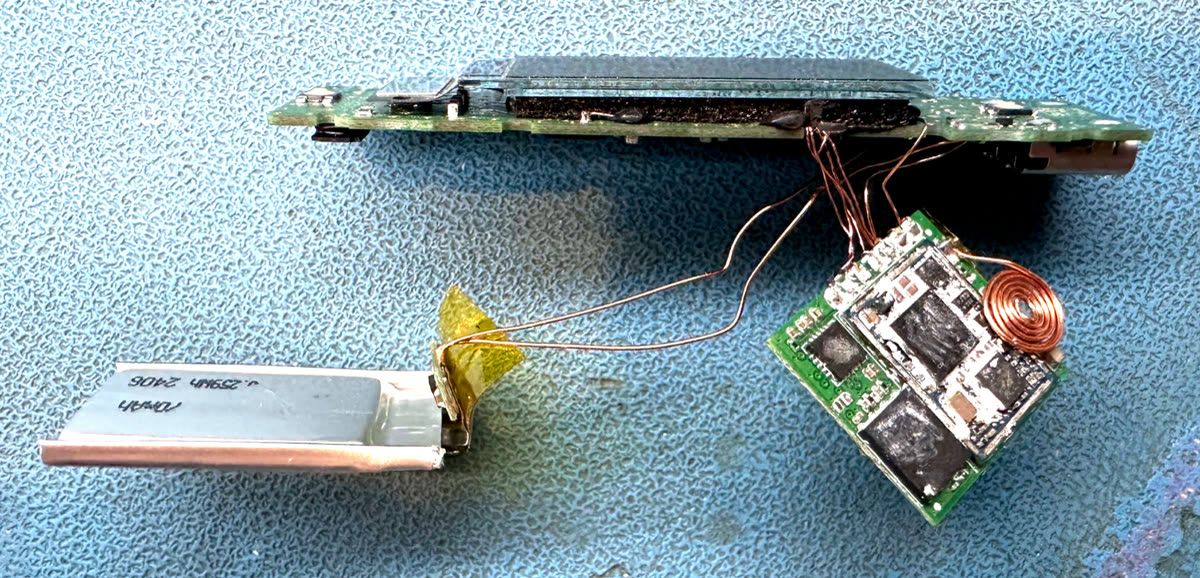
ماجرا از گزارش یک کاربر ردیت آغاز شد که توانسته بود مدارهایی اضافهتر را درون دستگاه Ledger Nano X خود پیدا کند. این دستگاه به هکر معروف سختافزار، Joe Grand، تحویل داده شد و او تأیید کرد که یک برد اضافی شامل ماژول LTE، آنتن و eSIM درون دستگاه تعبیه شده است.
این سختافزار مخرب بسیار زیرکانه عمل میکند:
- سرقت عبارت بازیابی (Seed Phrase): دستگاه به صورت سایلنت کار میکند تا کاربر کیف پول را راهاندازی کند.
- ثبت کاراکترها: زمانی که عبارت بازیابی روی نمایشگر کوچک دستگاه به نمایش درمیآید، ایمپلنت کاراکترها را کپی و ذخیره میکند.
- ارسال داده: ایمپلنت با استفاده از ماژول مخفی خود به نزدیکترین دکل مخابراتی متصل شده و عبارت بازیابی را برای مهاجمان ارسال میکند.
در ابتدا تصور میشد این مشکل تنها محدود به فروشگاههای آنلاین متفرقه در شرق آسیا است، اما اخیراً خریدارانی در اروپا که دستگاههای خود را از فروشگاههای زنجیرهای معتبری مانند MediaMarkt خریده بودند نیز با این ایمپلنتها مواجه شدند که نشاندهنده نفوذ عمیقتر به زنجیره تأمین است.
تکامل فنی ایمپلنتها
تحقیقات بعدی توسط افرادی مانند Mark Karpelès نشان داد که نسل این ایمپلنتها بهشدت پیشرفت کرده است:
- نسخههای اولیه (Prototype): سیمکشیهای دستی و مشخصی داشتند که با یک نگاه ساده پس از باز کردن بدنه قابل تشخیص بودند.
- نسخههای پیشرفته: مهاجمان از مدارهای انعطافپذیر سفارشی (Flex Circuit) با رنگ مشابه برد اصلی Ledger استفاده کرده و حتی پارتنامبرها را تراشیدهاند تا تشخیص دستگاه را به شدت دشوار کنند.
نگاه جامعه هکر نیوز (Hacker News)
بحثهای داغی در هکر نیوز پیرامون این رویداد شکل گرفت که چند نکته فنی کلیدی را برجسته میکند:
- ضعف طراحی فیزیکی: کاربران انتقاد کردند که تیم Ledger از میکروکنترلرهای فاقد ویژگیهای امنیتی پیشرفته (مانند Secure Boot واقعی یا قابلیت تشخیص دستکاری فیزیکی) استفاده کرده است.
- عدم مهر و موم مناسب: اشاره شد که به راحتی میتوان بدنه دستگاه را باز کرد؛ در حالی که استفاده از چسبهای صنعتی یا واحدهای کاملاً پلمبشده میتواند تا حد زیادی مانع از این دستکاریها شود.
- پاسخگویی شرکت: منتقدان بر این باورند که واکنش اولیه Ledger به گزارشهای امنیتی کند بوده و شفافیت کافی در قبال مشتریان وجود نداشته است.
چرا این موضوع برای مهندسین مهم است؟
این رویداد فراتر از دنیای رمزارز، زنگ خطری جدی برای حوزه امنیت سختافزار و زنجیره تأمین (Supply Chain Security) است. وقتی مهاجمان میتوانند سختافزارهای تجاری معتبر را در سطح توزیعکنندگان مجاز دستکاری کنند، اعتماد سنتی به کانالهای فروش رسمی به چالش کشیده میشود. برای طراحان سیستمهای تعبیهشده (Embedded Systems)، این سناریو اهمیت پیادهسازی مکانیزمهای ضد دستکاری (Tamper-evident/Tamper-resistant) و معماریهای سختافزاری امن را دوچندان میکند.
این مطلب بهصورت کاملاً خودکار و با هوش مصنوعی از مقالهٔ اصلی و بحث هکرنیوز تهیه شده و ممکن است خطا داشته باشد. حقوق مطلب اصلی متعلق به نویسندهٔ آن است. قوانین و گزارش مشکل