افشای تصادفی چند آسیبپذیری کرنل لینوکس روی لیست ایمیل عمومی — Several Linux kernel vulnerabilities accidentally posted to public mailing list
خلاصه
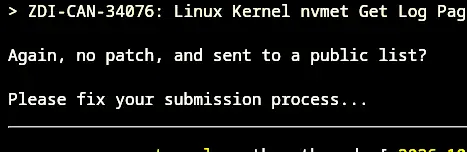
تعدادی از آسیبپذیریهای امنیتی کرنل لینوکس به اشتباه روی لیست ایمیل عمومی توسعهدهندگان منتشر شدهاند. این اتفاق زنگ خطری جدی برای تیمهای امنیتی و مدیریت افشای آسیبپذیریها است و نشان میدهد حتی در پروژههای بزرگ متنباز نیز خطاهای انسانی رخ میدهد.
مقدمه و زمینه
توسعه کرنل لینوکس (Linux Kernel) همواره یکی از پیچیدهترین و حساسترین پروژههای نرمافزاری جهان بوده است. مدیریت گزارشهای امنیتی و آسیبپذیریها در چنین پروژهای نیازمند پروتکلهای دقیق است تا از سواستفادههای احتمالی پیش از ارائه پچ جلوگیری شود. با این حال، اخیراً گزارش شده است که چندین آسیبپذیری امنیتی به صورت کاملاً تصادفی روی لیست ایمیل عمومی LKML (Linux Kernel Mailing List) منتشر شدهاند.
جزئیات ماجرا و نکات فنی
لیستهای ایمیل عمومی لینوکس محل تبادل نظر، ارسال پچها و بررسی کدهای جدید توسط هزاران توسعهدهنده در سراسر جهان است. انتشار اطلاعات مربوط به باگهای امنیتی پیش از رفع کامل آنها (Zero-day یا باگهای بدون پچ پایدار)، میتواند خطرات بزرگی ایجاد کند. در این رویداد:
- جزییات فنی مربوط به چند آسیبپذیری کرنل لینوکس به اشتباه عمومی شد.
- این خطا فرآیند استاندارد افشای مسئولانه (Responsible Disclosure) را دور زد.
- مهاجمان بالقوه میتوانند از این اطلاعات پیش از عرضه بهروزرسانیهای رسمی بهرهبرداری کنند.
نگاه جامعه برنامهنویسان در Hacker News
در بحثهای انجام شده پیرامون این خبر، کاربران به وضعیت ناامن و پرماجرای امنیتی در ماههای اخیر اشاره کردند. یکی از کاربران با کنایه گفت که این دوره از نظر امنیت فناوری اطلاعات، «فصل بسیار پرجوش و خروشی» است که اشارهای دارد به افزایش افشاها و آسیبپذیریهای زنجیرهای در اکوسیستمهای مختلف نرمافزاری.
چرا این موضوع برای مهندسان نرمافزار اهمیت دارد؟
برای توسعهدهندگان و تیمهای DevOps، این رویداد یادآور چند نکته حیاتی است:
- خطای انسانی اجتنابناپذیر است: حتی در حساسترین پروژهها، اشتباه در انتخاب مخاطب یا تنظیمات ابزارها میتواند فاجعهبار باشد.
- اهمیت پایش سریع: تیمهایی که از لینوکس در زیرساختهای خود استفاده میکنند باید روند دریافت و اعمال پچهای امنیتی کرنل را با دقت بیشتری زیر نظر داشته باشند.
- لزوم بازنگری در ابزارها: خودکارسازی فرآیندهای ارسال و دستهبندی گزارشها میتواند از بروز چنین درزهای اطلاعاتی جلوگیری کند.
این مطلب بهصورت کاملاً خودکار و با هوش مصنوعی از مقالهٔ اصلی و بحث هکرنیوز تهیه شده و ممکن است خطا داشته باشد. حقوق مطلب اصلی متعلق به نویسندهٔ آن است. قوانین و گزارش مشکل