جهش امنیت مسیریابی اینترنت: بیش از ۷۰ درصد مسیرها اکنون به RPKI مجهز شدهاند — RPKI now protects 70% of internet routes
خلاصه
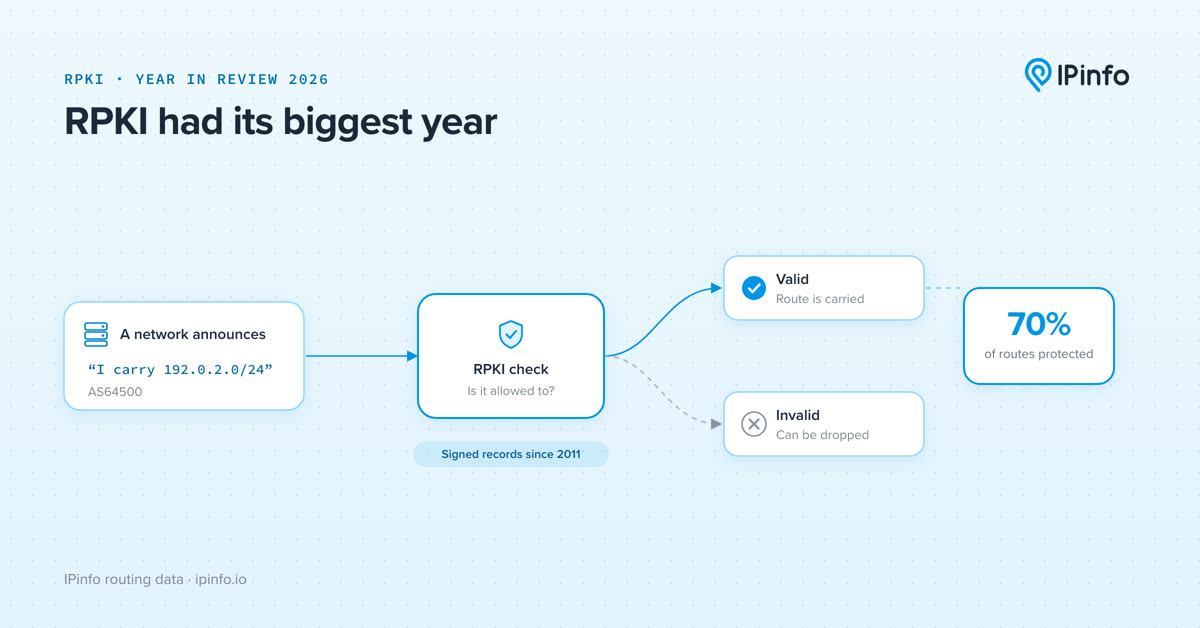
طبق گزارش جدید IPinfo، پوشش استاندارد RPKI برای جلوگیری از خطاهای مسیریابی و جعل BGP به بیش از ۷۰ درصد کل اینترنت رسیده است. بخش عمده این رشد یکساله ناشی از پذیرش گسترده در چین بوده است؛ با این حال، آسیبپذیریهای ناشی از تنظیمات نادرست و عدم اعتبارسنجی مسیر (AS-Path) کماکان اینترنت را تهدید میکند.
زیرساخت اینترنت متکی بر پروتکل BGP (پروتکل دروازهای مرزی) است؛ سیستمی که دههها پیش بر پایه اعتماد متقابل طراحی شد و به شبکهها (سیستمهای خودمختار یا ASها) اجازه میدهد اعلام کنند ترافیک چه آدرسهای IP را هدایت میکنند. فقدان ذاتِ امنیتی در BGP بارها بحرانساز شده است؛ معروفترین نمونه آن در سال ۲۰۰۸ رخ داد، زمانی که شرکت مخابرات پاکستان برای مسدودسازی داخلی YouTube، اعلامیه مسیر خاصتری منتشر کرد و این خطا با بازپخش در سراسر جهان، دسترسی کل دنیا به YouTube را مختل نمود.
برای حل این مشکل، استاندارد RPKI (زیرساخت کلید عمومی منابع) متولد شد. این مکانیزم به دارندگان بلوکهای IP اجازه میدهد سندی با امضای دیجیتال به نام ROA بسازند که دقیقاً مشخص میکند کدام شبکهها مجاز به اعلام (Announce) مسیرهای آنها هستند.
جهش ناگهانی آمار و نقش پررنگ چین
طبق دادههای جدید، سهم پیشوندهای دارای اعتبار RPKI در طول یک سال از ۵۴ درصد به ۷۰٫۳ درصد رسیده است. بررسیها نشان میدهد بخش عمدهای از این تغییر شگرف، ناشی از یک اقدام ناگهانی از سوی چین بوده است: پوشش آدرسهای IPv4 این کشور تنها در عرض دوازده ماه از ۳٫۷ درصد به ۸۳ درصد جهش یافت. کشورهای دیگری چون مصر، قزاقستان و مکزیک نیز رشدهای چشمگیری ثبت کردهاند.
در نقطه مقابل، نزدیک به ۶۰ درصد از فضای آدرسهای حفاظتنشده جهان در خاک ایالات متحده قرار دارد؛ جایی که یکچهارم آن تحت مالکیت وزارت دفاع آمریکا (DoD) است که این بلوکها را بیشتر برای اهداف نظارتی استفاده میکند نه سرویسهای عمومی. همچنین پروتکل IPv6 در زمینه پذیرش RPKI از IPv4 پیشی گرفته و به پوشش حدود ۷۹ درصدی رسیده است.
آیا RPKI در عمل جلوی خرابکاری را میگیرد؟
دادهها اثبات میکنند مکانیزم اعتبارسنجی منشأ (Origin Validation) کارایی بالایی پیدا کرده است:
- یک مسیر دارای ROA معتبر، بهطور میانگین توسط حدود ۵۹۶ روتر جمعآوری داده در جهان دیده میشود.
- مسیری که فاقد هرگونه شناسه RPKI باشد هم تقریباً توسط ۵۹۵ روتر هدایت میشود (بدون تغییر).
- اما مسیری که با ROA تناقض داشته و «نامعتبر» (Invalid) شناخته شود، فقط توسط ۲ روتر دیده میشود و بیش از ۷۰ درصد آنها حتی فراتر از یک روتر حرکت نمیکنند.
این یعنی اپراتورهای ارائهدهنده ترانزیت، اکنون بهصورت فعال مسیرهای نامعتبر را فیلتر و رها (Drop) میکنند.
پاشنه آشیل: تنظیمات maxLength و حمله به Hetzner
با وجود این موفقیت، RPKI ضدگلوله نیست. پروتکل فعلی تنها منشأ (Origin) را اعتبارسنجی میکند، نه کل مسیر (Path) را. علاوه بر این، اشتباه در تنظیمات میتواند کل محافظت را بیاثر کند.
نمونه برجسته آن حمله اواخر سال ۲۰۲۶ علیه زیرساخت Hetzner بود. این ارائهدهنده یک بلوک /16 را در ROA ثبت کرده و پارامتر maxLength را تا /24 باز گذاشته بود. مهاجم با جعل شناسه AS این شرکت، یک پیشوند ریزتر (/24) را اعلام کرد. چون BGP همیشه مسیرهای جزئیتر (Longest-Prefix Match) را ترجیح میدهد و این مسیر با قوانین ROA نیز سازگار بود، حمله موفق شد و مهاجم توانست گواهی TLS دریافت کرده و آپدیتهای مخرب توزیع کند.
در حال حاضر بیش از ۱۶ درصد مسیرهای IPv4 و ۲۰ درصد مسیرهای IPv6 چنین پیکربندی شکنندهای دارند، در حالی که سند RFC 9319 صراحتاً توصیه میکند پارامتر maxLength باید محدود نگه داشته شود.
گام بعدی: اعتبارسنجی مسیر با ASPA و دغدغههای ژئوپلیتیک
برای بستن روزنه حملات پیشرفتهتر و نشت مسیر (Route Leak)، استاندارد جدیدتری با عنوان ASPA (مجوز ارائهدهنده سیستم خودمختار) در حال پیادهسازی است. تعداد شبکههای ثبتکننده سوابق ASPA در یک سال ۲۵ برابر شده و مسیرهای عبوری را ارزیابی میکند.
در گفتگوهای تخصصی هکر نیوز پیرامون این موضوع، کاربران علاوه بر چالشهای فنی، به جنبههای ژئوپلیتیک اشاره کردهاند: متمرکز بودن مراجع ثبت اینترنت (RIRها نظیر RIPE در هلند) این ریسک قانونی و سیاسی را به همراه دارد که در زمان تنشهای بینالمللی، امکان مداخله حاکمیتی برای مسدودسازی خودکار مسیرهای شبکه یک کشور از طریق دستکاری دیتابیسهای RPKI وجود داشته باشد.
این مطلب بهصورت کاملاً خودکار و با هوش مصنوعی از مقالهٔ اصلی و بحث هکرنیوز تهیه شده و ممکن است خطا داشته باشد. حقوق مطلب اصلی متعلق به نویسندهٔ آن است. قوانین و گزارش مشکل