مدیریت آسیبپذیریها؛ وقتی چالش اصلی پیدا کردن سرویسهای آسیبپذیر است نه پچ کردن آنها — PHP2Shell, LiteLLM, GitLab: Find What You Need to Patch
خلاصه
این مقاله نشان میدهد چرا هنگام انتشار هشدارهای امنیتی بحرانی مانند پروندههای اخیر PHP و LiteLLM، بزرگترین چالش تیمهای فنی پچ کردن نیست؛ بلکه پیدا کردن محل اجرای سرویسها، تعیین مالک آنها و بررسی دسترسیهایشان است. داشتن یک سیستم مدیریت دارایی دقیق، کلید عبور از این بحرانهاست.
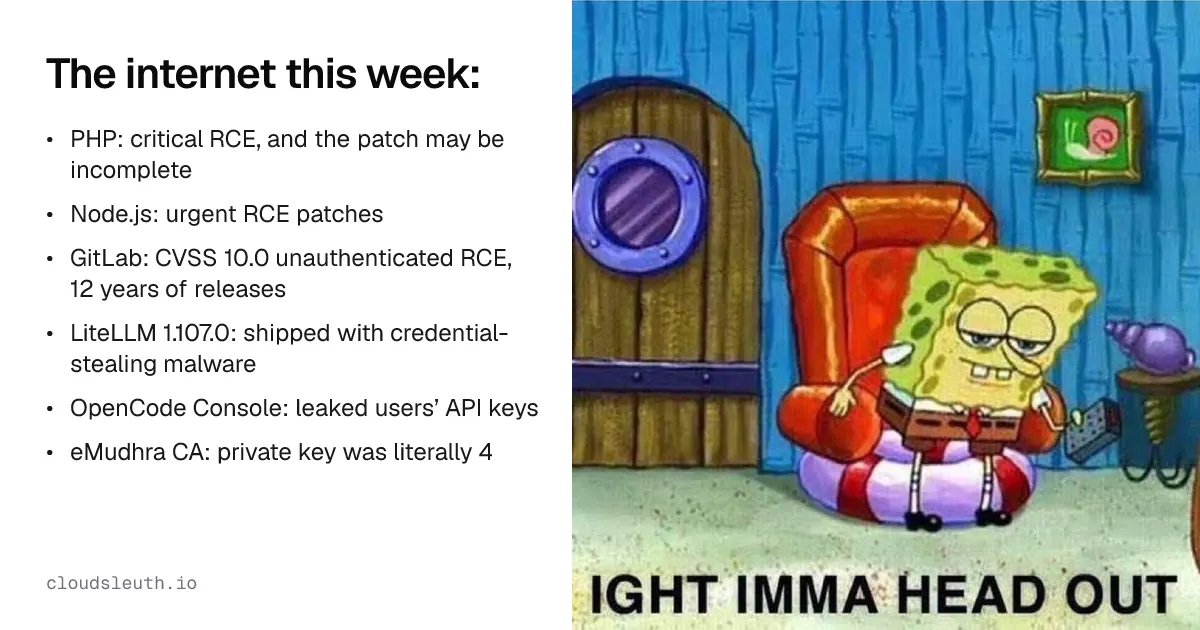
بازه زمانی بین ۱۶ تا ۲۳ اکتبر شاهد هشدارهای امنیتی جدی برای ابزارهای پرکاربردی مثل Node.js ،PHP ،GitLab ،LiteLLM و OpenCode بودیم. اگرچه تیمها توانستند نسخههای اصلاحشده را عرضه کنند، اما تجربه نشان داد که چالش اصلی مهندسان، خودِ اصلاحیه نیست، بلکه پاسخ دادن به سوالاتی حیاتی درباره زیرساخت سازمان است: این سرویس دقیقاً کجا اجرا میشود؟ چه کسی مالک آن است؟ و به چه منابعی دسترسی دارد؟
چرا پنجره بهرهبرداری کوتاهتر شده است؟
طبق آمارهای Mandiant، فاصله زمانی بین افشای یک آسیبپذیری و سوءاستفاده خودکار از آن توسط مهاجمان به شدت کاهش یافته و اکنون به جای ماهها، در مقیاس چند روز یا حتی ساعت سنجیده میشود. بررسیها نشان میدهد که حتی گاهی تلاش برای اکسپلویت پیش از انتشار رسمی هشدار امنیتی آغاز میشود. این سرعت بالا به این معناست که تیمهای نرمافزاری دیگر فرصتی برای جستجوی دستی در اسناد یا چتهای Slack ندارند.
بسیاری از سازمانها فرآیند بهروزرسانی را به لطف CI/CD و سیستمهای مدیریتشده خودکار کردهاند، اما بخش جستجو و شناسایی داراییها (Asset Inventory) همچنان دستی و زمانبر است.
چالشهای ارزیابی با ابزارهای بومی ابری
هنگام مواجهه با یک آسیبپذیری، مهندسان معمولاً از ابزارهای بومی ابری برای یافتن منابع خود استفاده میکنند. این فرآیند ابعاد مختلفی دارد:
- محل اجرا: برای مثال، بررسی توابع Lambda در AWS که روی رانتایمهای منسوخشده اجرا میشوند یا استفاده از Azure Resource Graph برای یافتن نسخههای قدیمی PHP در App Service.
- میزان دسترسی اینترنت: بررسی اینکه آیا نمونههایی مانند GitLab روی اینترنت عمومی قرار دارند و کدام گروههای امنیتی (Security Groups) ترافیک ورودی آزاد دارند.
- تعیین مالک: استفاده از CloudTrail یا لاگهای فعالیت برای پیدا کردن سازنده اولیه منابع، هرچند منابع قدیمی یا به جا مانده از ادغام شرکتها اغلب مالکی ندارند.
- بررسی دسترسیهای حیاتی: مواردی مانند آسیبپذیری LiteLLM نشان داد که مهاجمان به دنبال کَش توکنها، فایلهای سرویس اکانت Kubernetes و کلیدهای ابری میگردند. بنابراین بررسی IAM Roleها و دسترسیهای متصل به آن حیاتی است.
- شناسایی رازها و گواهینامهها: بررسی Secrets Manager برای ردیابی آخرین زمان دسترسی به کلیدها و جستجوی گواهینامههای صادرشده توسط ارائهدهندگان آسیبپذیر.
محدودیتهای اسکنرهای امنیتی رایج
ابزارهایی مانند Amazon Inspector یا Microsoft Defender ابزارهای قدرتمندی برای شناسایی پکیجهای آسیبپذیر هستند، اما سه ضعف بزرگ دارند:
- پوشش ناقص: اسکنرها فقط روی اکانتها و ماشینهایی فعال هستند که پیکربندی شده باشند و سرورهای فراموششده یا پنهان را از دست میدهند.
- مشکل مالکیت: یافتهها معمولاً به صفهای اشتراکی ارسال میشوند که کسی مسئولیت مستقیم ریاستارت یا بررسی آنها را بر عهده ندارد.
- فقدان زمینه (Context): اسکنر به شما میگوید یک پکیج مشکل دارد، اما به شما نمیگوید که نقش (Role) آن میزبان به تمام باکتهای S3 دسترسی دارد.
چرا این موضوع برای مهندسان اهمیت دارد؟
امنیت نرمافزار تنها در گرو نوشتن کد امن یا اعمال سریع پچها نیست. یک زیرساخت مدرن بدون داشتن فهرست جامع، بهروز و متصل به جزئیات مالکیت و دسترسیها، همیشه در برابر آسیبپذیریهای روز صفر آسیبپذیر خواهد بود. استانداردها و فریمورکهای امنیتی نیز به همین دلیل بر انبارش داراییها (Asset Inventory) به عنوان گامهای نخست امنیت تأکید میکنند.
این مطلب بهصورت کاملاً خودکار و با هوش مصنوعی از مقالهٔ اصلی و بحث هکرنیوز تهیه شده و ممکن است خطا داشته باشد. حقوق مطلب اصلی متعلق به نویسندهٔ آن است. قوانین و گزارش مشکل