نفوذ امنیتی به پلتفرم Northflank؛ هشدار بحرانی برای چرخش فوری کلیدها و متغیرهای محیطی — Northflank Breached
خلاصه
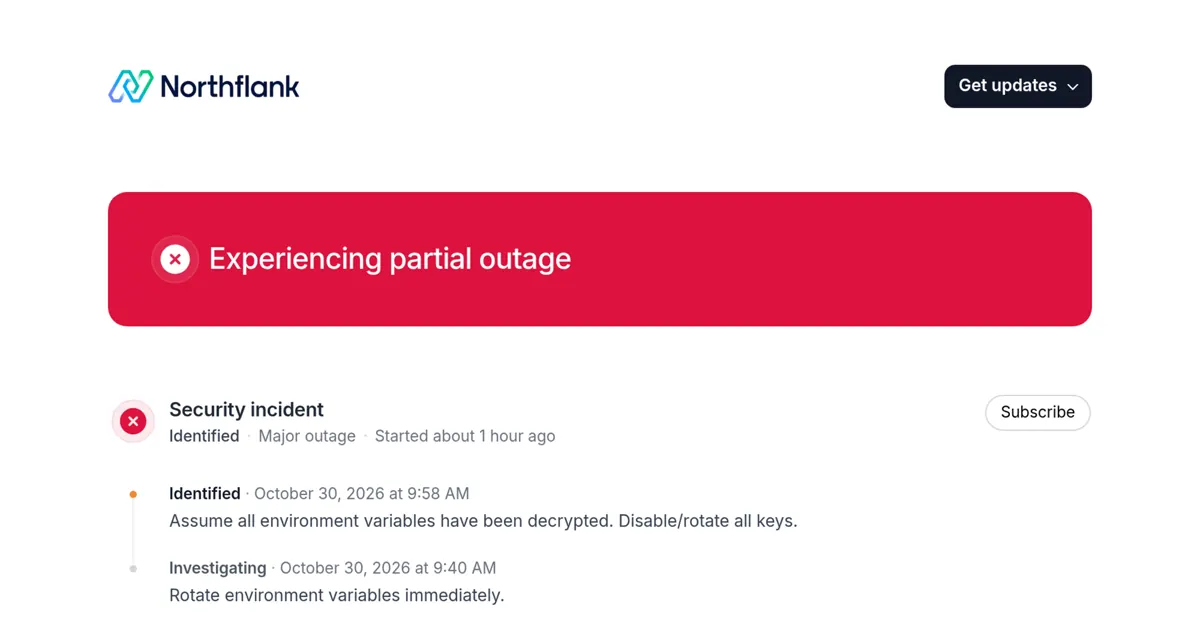
پلتفرم ابری Northflank دچار یک نفوذ امنیتی جدی شد که به افشای احتمالی تمام متغیرهای محیطی و رازها انجامید. این رویداد باعث سوءاستفاده از کلیدهای هوش مصنوعی کاربران شده و زنگ خطری جدی برای امنیت سرویسهای ابری نسل جدید (Neocloud) به شمار میرود.
مقدمه و زمینه رویداد
پلتفرم Northflank که به عنوان یکی از سرویسهای مدرن ابری و زیرساختی (Neocloud) برای میزبانی اپلیکیشنها و کانتینرها شناخته میشود، با یک حادثه امنیتی خطرناک مواجه شد. در این رویداد، مهاجمان توانستهاند به بخشهایی از زیرساخت دسترسی پیدا کنند و هشدار رسمی تیم امنیتی حاکی از آن است که تمامی کاربران باید فرض کنند اطلاعات حساس و متغیرهای محیطی (Environment Variables) آنها از حالت رمزنگاری خارج و افشا شده است.
جزئیات فنی و گاهشمار حادثه
بر اساس گزارشهای وضعیت منتشر شده، این بحران از طریق هشدارهای ابزار امنیتی Wiz کشف و مدیریت آن آغاز شد. گاهشمار فنی این نفوذ به شرح زیر است:
- ساعت ۱۱:۴۳ به وقت جهانی (UTC): دریافت هشدار تهدید امنیتی از سوی Wiz.
- ساعت ۱۱:۴۴: بررسی هشدار توسط مهندسین Northflank.
- ساعت ۱۲:۰۲: اعمال اولین اصلاحیه در سیاستهای شبکه (Network Policy).
- ساعت ۱۲:۵۰ تا ۱۳:۰۵: استقرار پچها و اصلاحیههای امنیتی تکمیلی و درخواست پشتیبانی از تیم واکنش به حادثه Wiz (CIRT).
این حادثه باعث اختلالات گسترده (Major Outage) در بخشهای مختلفی نظیر شبکهبندی، گواهیها، لاگها و متریکها شد، هرچند داشبورد اصلی و API پلتفرم مجدداً به حالت عملیاتی بازگشتند.
ابعاد خسارت و واکنش کاربران
بزرگترین نگرانی در این نفوذ، افشای رازها در بخشهای مختلف مانند Workloadها، Secret Groupها و Global Secrets است. گزارشهای متعدد از سوی کاربران نشان میدهد که کلیدهای مربوط به سرویسهای هوش مصنوعی (AI Keys) آنها مورد سوءاستفاده قرار گرفته است. به همین دلیل، تیم امنیتی به صراحت از تمامی کاربران خواسته است که بدون تلف کردن وقت، نسبت به غیرفعالسازی، چرخش (Rotation) و تعویض تمام کلیدها و متغیرهای محیطی خود اقدام کنند.
نگاه جامعه برنامهنویسان در Hacker News
در بحثهای شکلگرفته در هکره نیوز پیرامون این حادثه، توسعهدهندگان و متخصصان زیرساخت به نکات مهمی اشاره کردند:
- بازگشت به هایپراسکیلرها: برخی کاربران معتقدند وقوع چنین حوادثی برای استارتاپهای زیرساختی، اعتماد به مدلهای ابری جدید را خدشهدار میکند و سازمانها و شرکتهای بزرگ ممکن است بار دیگر به سمت هایپراسکیلرهای سنتی و بزرگ بازگردند.
- امنیت در برابر تجربه کاربری: این دیدگاه مطرح شد که هیچ میزان از راحتی و زیبایی رابط کاربری نمیتواند جایگزین امنیت حیاتی شود، به ویژه زمانی که صحبت از فروش به مشتریان سازمانی (Enterprises) در میان باشد.
چرا این موضوع برای مهندسان نرمافزار مهم است؟
این رویداد بار دیگر اهمیت اصل «صفر اعتماد» (Zero Trust) و مدیریت امن رازها (Secrets Management) را یادآوری میکند. اگر اپلیکیشن شما روی پلتفرمهای ابری مشابه میزبانی میشود، نگهداری متغیرهای محیطی حساس بدون لایههای حفاظتی مضاعف یا ابزارهای مدیریت رمزنگاری مستقل، میتواند کل زنجیره تأمین نرمافزار شما را به خطر بیندازد. چرخش منظم کلیدها و مانیتورینگ دقیق فعالیت APIها از درسهای حیاتی این حادثه است.
این مطلب بهصورت کاملاً خودکار و با هوش مصنوعی از مقالهٔ اصلی و بحث هکرنیوز تهیه شده و ممکن است خطا داشته باشد. حقوق مطلب اصلی متعلق به نویسندهٔ آن است. قوانین و گزارش مشکل