دور زدن بوت امن RP2350 با تزریق خطای لیزری ارزانقیمت — Laser Fault Injection on a Budget: RP2350 Edition (2025)
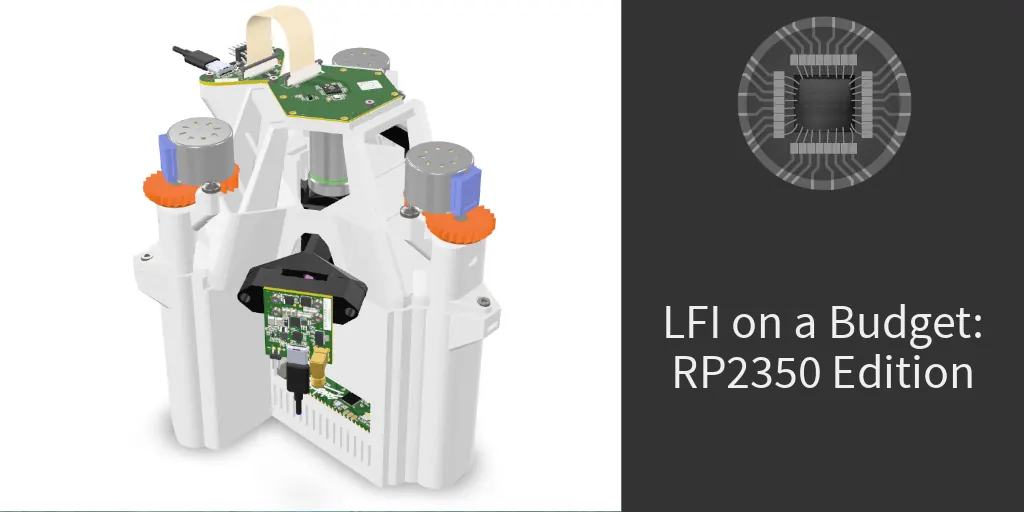
خلاصه
این مقاله نشان میدهد چگونه یک پژوهشگر با ساخت یک پلتفرم تزریق خطای لیزری سفارشی و ارزانقیمت توانسته است مکانیزمهای امنیتی و بوت امن میکروکنترلر RP2350 را دور بزند. این پژوهش رویکردی عملی برای هک سختافزاری تراشهها ارائه میدهد که پیشتر بسیار پرهزینه محسوب میشد.
مقدمه و زمینه
در اوت ۲۰۲۴، شرکت ریسپبری پای (Raspberry Pi) میکروکنترلر جدید RP2350 را به عنوان نسل بعدی تراشه محبوب RP2040 معرفی کرد. این پردازنده با قابلیتهای امنیتی پیشرفتهای از جمله پیادهسازی سختافزاری بوت امن (Secure Boot) و گلیچدکتورها (Glitch Detectors) عرضه شد. همزمان با رویداد DEFCON 2024، یک چالش امنیتی برای ارزیابی این ویژگیها برگزار شد. نویسنده این مقاله موفق شده است با طراحی یک «پلتفرم تزریق خطای لیزری» دستساز و ارزانقیمت، این چالش را با موفقیت پشت سر بگذارد.
ویژگیهای امنیتی RP2350
بوت امن در این تراشه تنها به کدهای نرمافزاری متکی نیست، بلکه از یک جزء سختافزاری نوآورانه به نام کوپراسور اضافهکاری یا Redundancy Co-Processor (RCP) بهره میبرد. وظایف این بخش شامل موارد زیر است:
- تولید و اعتبارسنجی مقادیر کناری پشته (Stack Canary) بر اساس یک بذر تصادفی در هر بار بوت.
- بررسی اجرای صحیح و به ترتیب دستورات برنامهها بدون پرش ناخواسته.
- اعتبارسنجی مقادیر بولین و اعداد ۳۲ بیتی ذخیرهشده با استفاده از ماسکهای برابری XOR.
- متوقف کردن پردازنده در صورت تشخیص شرایط خطا یا پنیک.
علاوه بر این، گلیچدکتورهای سختافزاری برای شناسایی تلاشهای تزریق خطای ولتاژ یا الکترومغناطیسی تعبیه شدهاند که در صورت فعال شدن، سیستم را ریست میکنند.
ساخت پلتفرم تزریق خطای لیزری ارزانقیمت
از آنجا که سیستم تشخیص گلیچ در RP2350 در برابر حملات ساده تزریق ولتاژ بسیار مؤثر عمل میکند، نویسنده تصمیم گرفت از تزریق خطای لیزری (LFI) استفاده کند تا با تمرکز پرتو لیزر دور از مدارهای محافظ، خطا تزریق کند.
برخلاف روشهای سنتی که تجهیزات آنها بسیار گرانقیمت است، این پروژه نشان میدهد که چگونه میتوان با ابزارهای ارزانقیمت و قطعات موجود در بازار چنین پلتفرمی ساخت:
- آمادهسازی نمونه: برای تاباندن لیزر به صورت مستقیم، تراشه از روی برد Pico 2 برداشته شده و بخش پشتی سیلیکون با ابزارهای مکانیکی ساده (مانند ابزارهای حکاکی ارزان) لایهبرداری و آمادهسازی شد تا نیازی به استفاده از اسیدهای خطرناک نباشد.
- سیستم اپتیکی و لیزر: استفاده از نور مادون قرمز و پلتفرم حرکتی سفارشی برای هدایت دقیق پرتو لیزر به نواحی حساس دای سیلیکونی.
نحوه انجام حمله و دور زدن بوت امن
هدف اصلی چالش، بازیابی اطلاعات محرمانه ذخیرهشده در نواحی OTP تراشه بود. با وجود مکانیزمهای سختافزاری سختگیرانه RCP، تزریق دقیق پالسی لیزری توانست خطاهای مورد نظر را ایجاد کند. سناریوهای اصلی شامل موارد زیر بود:
- پرش از روی یک دستورالعمل خاص (Single Instruction Skip)
- فساد و دستکاری مقادیر رجیسترها
- جهش و تغییر در دستورالعملها (Instruction Mutation)
با همگامسازی پالسهای لیزری با کدهای اجرایی Boot ROM، محافظتهای امنیتی دور زده شده و چالش با موفقیت حل شد.
نگاه جامعه هکرنیوز
در بحثهای شکلگرفته پیرامون این مقاله در هکرنیوز، کاربران به نکات جالبی اشاره کردند:
- استفاده از قطعات ارزان و پلتفرمهای پرینت سه بعدیشده در یک محیط خانگی برای انجام این سطح از مهندسی معکوس سختافزاری مورد توجه قرار گرفت.
- برخی کاربران پیشنهاد دادند که در نسخههای بعدی برد میتوان از ترانزیستورهای GaN HEMT برای بهبود پالسهای جریان لیزر استفاده کرد تا تلفات انرژی در مقاومتهای مدار کاهش یابد.
این مطلب بهصورت کاملاً خودکار و با هوش مصنوعی از مقالهٔ اصلی و بحث هکرنیوز تهیه شده و ممکن است خطا داشته باشد. حقوق مطلب اصلی متعلق به نویسندهٔ آن است. قوانین و گزارش مشکل