داستان یک هک ۹ ساله: نفوذ به Xbox 360 با تکنیک Fault Injection — It took me nine years to hack my Xbox 360
خلاصه
این مقاله نگاهی فنی به روند هک کردن کنسول Xbox 360 پس از سالها تلاش دارد و نشان میدهد که چگونه میکروکنترلرهای ارزانقیمت مانند Raspberry Pi Pico توانستهاند انجام حملات تزریق خطا (Fault Injection) را برای برنامهنویسان و مهندسان به امری ساده و دردسترس تبدیل کنند.
مایکروسافت در طراحی امنیت کنسول Xbox 360 درسهای زیادی از نسلهای قبلی گرفته بود. زنجیره اعتماد این سیستم از لایه 1BL که بهصورت سختافزاری در سیلیکون پردازنده مرکزی (CPU) حک شده بود آغاز میشد. این طراحی باعث شده بود تا روشهای مبتنی بر نرمافزار برای اجرای کدهای تأییدنشده عملاً بیکاربرد شوند، زیرا هر مرحله از بوت سیستم، مرحله قبلی را با دقت رمزنگاریشده بررسی میکرد.
عبور از حصار امنیتی با تزریق خطا
وقتی در یک سیستم کامپیوتری، درهای ورودی نرمافزاری کاملاً قفل و ایمن باشند، مهندسان معکوس به سراغ مبانی فیزیکی اجرا میروند. پردازندهها برای رفتار قابلپیشبینی به شرایط پایدار انرژی وابستهاند. تکنیک Fault Injection (یا تزریق خطا) روی این نقطه تمرکز دارد.
در پروژه معروف مربوط به Xbox 360، محققان متوجه شدند که با ایجاد تغییرات بسیار سریع و دقیق (در مقیاس نانوثانیه) روی سیگنال ریست پردازنده (CPU_RESET)، میتوان رفتار تراشه را دستکاری کرد. این اختلالِ زمانبندیشده باعث میشد دستورالعمل حیاتی در بررسی امضا دیجیتال (مانند دستور انتقال رجیستر mr) بهجای بررسی مقدار واقعی، مقدار 0 را بازگرداند و به مهاجم اجازه اجرای کد دلخواه (Arbitrary Code Execution) را بدهد.
دگرگونی ابزارها با Raspberry Pi Pico
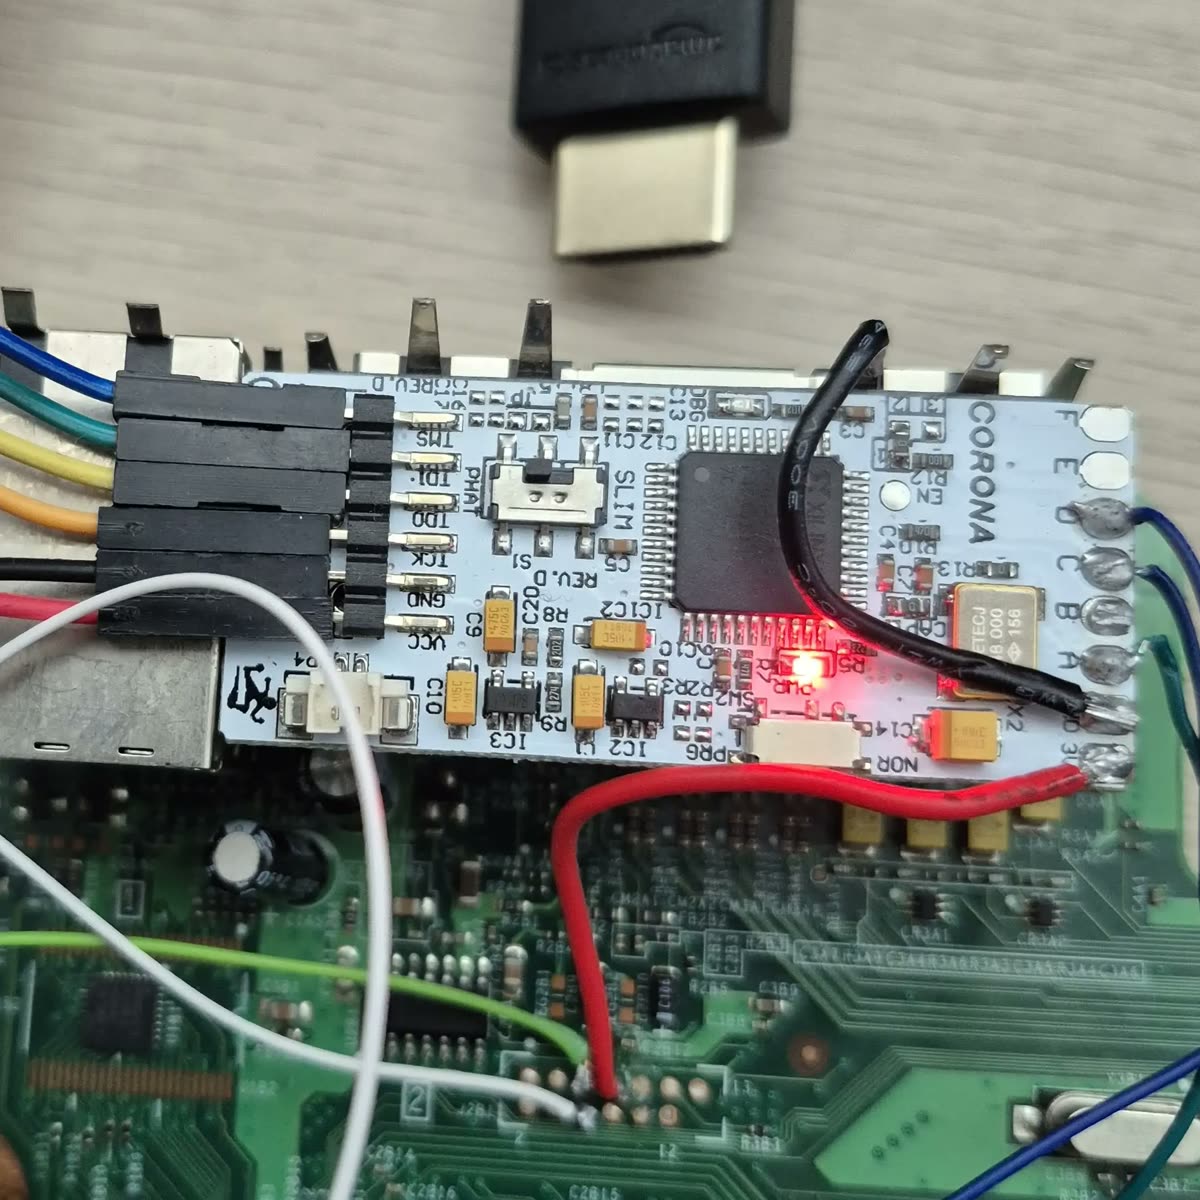
نویسنده مقاله تجربه شخصی خود را روایت میکند که چگونه پروژهای در سال ۲۰۱۷ به دلیل پیچیدگی و نیاز به ابزارهای خاص رها شده بود، اما در سال ۲۰۲۶ با استفاده از یک میکروکنترلر ارزانقیمت Raspberry Pi Pico بهسادگی انجام شد:
- سرعت بالا در کار با NAND: استفاده از ابزارهایی مانند PicoFlasher برای تخلیه حافظه فلش در کسری از ثانیه.
- دقت زمانبندی: بلوکهای PIO در تراشه RP2040 با کلاک ۱۳۳ مگاهرتز، رزولوشن زمانی حدود ۷.۵ نانوثانیه فراهم میکنند که برای تزریق خطاهای دقیق ایدهآل است.
- برنامهنویسی آسان ماژولها: استفاده از Pico-dirtyJTAG برای برنامهریزی چیپهای سختافزاری (Modchip) مانند Matrix CoolRunner.
چرا این موضوع برای مهندسان اهمیت دارد؟
این مقاله نشان میدهد که چگونه یک اکوسیستم سختافزاری مستحکم پس از سالها در برابر تکنیکهای ارزانقیمتتر تسلیم میشود. اگرچه در همین حین یک آسیبپذیری نرمافزاری خالص نیز برای Xbox 360 منتشر شد که تلاشهای سختافزاری را تا حد زیادی تحتالشعاع قرار داد، اما بحث اصلی فراتر از یک کنسول بازی قدیمی است.
بحثهای انجمن Hacker News نیز به نکات جالبی اشاره میکنند؛ از جمله اینکه اگرچه RP2040 به خاطر پینهای I/O و انعطافپذیریاش محبوب است، اما تراشههای دیگری مانند ESP32 نیز قابلیتهای مشابهی دارند. حملات تزریق خطا امروزه به طیف وسیعی از دستگاهها نظیر Apple AirTag و Nintendo Switch (با چیپ PicoFly) کشف و اعمال شدهاند که نشاندهنده تغییر الگو در امنیت سختافزار مدرن است.
این مطلب بهصورت کاملاً خودکار و با هوش مصنوعی از مقالهٔ اصلی و بحث هکرنیوز تهیه شده و ممکن است خطا داشته باشد. حقوق مطلب اصلی متعلق به نویسندهٔ آن است. قوانین و گزارش مشکل