معرفی CVE Tracker؛ ابزاری برای رصد و پیگیری آسیبپذیریهای امنیتی — CVE Tracker
خلاصه
ابزار CVE Tracker راهکاری کارآمد برای رصد و مدیریت آسیبپذیریهای امنیتی شناختهشده است. این ابزار به توسعهدهندگان و مهندسان نرمافزار کمک میکند تا روند انتشار و وضعیت وصلههای امنیتی را با دقت بیشتری پیگیری کنند.
مقدمه
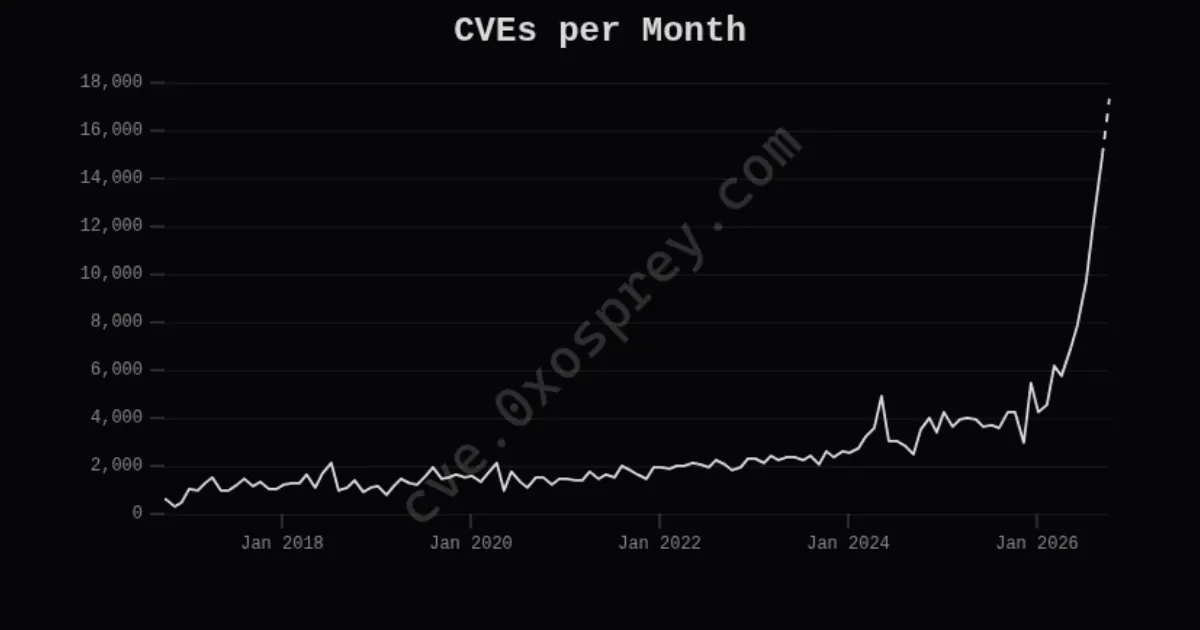
مدیریت آسیبپذیریها و رصد بهموقع شناسههای CVE (Common Vulnerabilities and Exposures) یکی از وظایف حیاتی و در عین حال زمانبر برای تیمهای توسعه نرمافزار و مهندسان امنیت است. ابزار CVE Tracker با هدف سادهسازی این فرایند و ارائه دیدی روشنتر از وضعیت ریسکهای امنیتی معرفی شده است.
زمینه و اهمیت موضوع
در دنیای توسعه نرمافزار مدرن، وابستگی به کتابخانهها و پکیجهای شخص ثالث بسیار بالا است. هر روزه آسیبپذیریهای جدیدی در سیستمها کشف و با یک شناسه CVE ثبت میشوند. برای مهندسان نرمافزار و متخصصان DevOps، آگاهی از این آسیبپذیریها و اولویتبندی آنها برای اعمال وصلهها (Patches) اهمیت حیاتی دارد. ابزارهایی مانند CVE Tracker به تیمها کمک میکنند تا بر حجم انبوه هشدارها غلبه کرده و روی خطرات واقعی تمرکز کنند.
جزئیات فنی و ویژگیها
این ابزار با متمرکز کردن دادههای مربوط به آسیبپذیریها، امکاناتی را فراهم میکند که به کمک آنها میتوان:
- وضعیت انتشار شناسههای جدید CVE را به صورت ساختاریافته مشاهده کرد.
- روند مدیریت بحرانهای امنیتی را در تیمهای فنی سادهتر ساخت.
- با به اشتراکگذاری دادهها در کانالهای ارتباطی داخلی تیم (مانند Slack)، میزان درک همکاران را از حجم کارهای امنیتی افزایش داد.
دیدگاه جامعه مهندسی در Hacker News
در بحثهای پیرامون این ابزار در Hacker News، توسعهدهندگان به کاربرد عملی چنین ابزارهایی در انتقال وضعیت «مشغله بالا» به سایر اعضای تیم اشاره کردهاند؛ بهطوریکه نشان دادن حجم انبوهی از CVEهای فعال به همتایان غیرفنی یا مدیران، میتواند گویای سختی و حساسیت کار در زمان بروز بحرانهای امنیتی باشد.
چرا این موضوع برای مهندسان اهمیت دارد؟
برای توسعهدهندگانی که مسئولیت نگهداری سیستمهای تولیدی (Production) را بر عهده دارند، ابزارهای رصد CVE به کاهش سطح حمله (Attack Surface) کمک میکنند. استفاده از یک ردیاب متمرکز باعث میشود هیچ وصله امنیتی مهمی از قلم نیفتد و تیمها بتوانند پیش از سوءاستفاده مهاجمان، سیستمهای خود را ایمن کنند.
این مطلب بهصورت کاملاً خودکار و با هوش مصنوعی از مقالهٔ اصلی و بحث هکرنیوز تهیه شده و ممکن است خطا داشته باشد. حقوق مطلب اصلی متعلق به نویسندهٔ آن است. قوانین و گزارش مشکل